
Как Artex помогает атакующим
ФБР сообщает, что в последние месяцы злоумышленники атаковали организации из финансового сектора, госструктуры, технологические и оборонные компании, операторов связи и юридические фирмы. Для этого они применяли открытые инструменты, в том числе Artex.
Программы такого типа автоматически проверяют защиту сетей. Artex можно подключить к крупным языковым моделям Anthropic и OpenAI, размещённым в облаке, а также к моделям с открытым исходным кодом и моделям из-за пределов США. По оценке ФБР, атаки с Artex могут создавать настолько большой объём сетевого трафика и данных, что срабатывают системы защиты. При этом скорость инструмента затрудняет работу специалистов, которым нужно обнаружить атаку и отреагировать на неё.
Artex быстро сканирует сеть жертвы в поисках слабых мест. Затем он может использовать простые уязвимости — например, слабую защиту или открытые либо похищенные пароли, — чтобы закрепиться в системе. После этого инструмент помогает атакующим распространяться по сети в поисках баз данных, почтовых ящиков и других конфиденциальных сведений. В некоторых случаях от начала атаки до взлома проходит менее трёх часов.
Пострадавшие организации
ФБР связывает Artex с несколькими атаками, произошедшими после публичного выпуска инструмента в июле.
В Южной Корее с его помощью взломали несколько финансовых организаций. По данным ФБР, атакам способствовали слабая киберзащита и отсутствие таких мер, как многофакторная аутентификация. Злоумышленники похитили персональные данные как минимум 68 000 человек.
ФБР также подтвердило ранее опубликованные Microsoft сведения о взломе ConnectWise — крупной компании по управлению ИТ. Атакующие получили доступ к облачным средам Microsoft 365 как минимум 2250 клиентов ConnectWise. Microsoft считает, что за атакой, вероятно, стоят хакеры из Китая. По данным компании, злоумышленники использовали Artex для кражи данных клиентов. Представитель ConnectWise не ответил на запрос о комментарии к заявлению ФБР.
О взломе, связанном с Artex, сообщила и компания по кибербезопасности Barracuda. По её данным, финансово мотивированные преступники обнаружили учётные данные стороннего сервиса. Они оставались действующими после завершения работы Barracuda с подрядчиком.
Получив доступ, атакующие добрались до хранилищ учётных данных, которые Barracuda использовала для сбора информации из систем клиентов. Компания не смогла исключить, что злоумышленники воспользовались этими данными: журналы событий не позволяли точно установить, что произошло. Barracuda решила исходить из худшего сценария и сменила все учётные данные клиентов.
Директор по информационной безопасности Barracuda Арве Кьёлен отметил, что защитники, которые сначала ищут признаки атаки и лишь затем реагируют, часто обнаруживают её уже после того, как злоумышленник закончил работу.
Представитель Barracuda сообщил TechCrunch, что компания напрямую предупредила часть клиентов XDR и посоветовала им отозвать и заново создать учётные данные для интеграций. Сколько именно клиентов получили такое уведомление, компания не уточнила.
Инструмент закрыли, но копии остались
После атак разработчик Artex закрыл исходный код программы, чтобы затруднить её дальнейшее использование. Однако, по словам ФБР, прежняя открытая версия продолжает распространяться и остаётся широко доступной.
Под угрозой оказались и сами системы Artex. На прошлой неделе исследователи обнаружили в интернете сотни доступных извне установок инструмента без пароля. Вероятно, их оставили открытыми случайно или из-за неправильной настройки. Среди них была система Artex, использованная для атаки на Южную Корею.
По оценке Dataist, скорость автоматизированного поиска уязвимостей сокращает время на обнаружение и устранение последствий атаки. При этом закрытие исходного кода не остановило распространение старой версии, а открытые в интернете установки Artex показывают, что уязвимыми могут оказаться и сами инструменты для кибербезопасности.
Читайте также
 Стартап в сфере кибербезопасности Corma достиг оценки в $1 млрд примерно за три месяца
 OpenAI выпустила классификатор изображений и предупреждения в ChatGPT для борьбы с материалами сексуального насилия над детьми
 Google Maps теперь составляет маршруты поездок с актуальной информацией о каждой остановке
 Член совета OpenAI предупреждает: через год люди могут быть мертвы или порабощены
 GPT-6 Astra от OpenAI берётся за сложнейшую математическую задачу Стандартной модели на решётке
 Экономисты в ужасе от того, что индустрия ИИ сделала с мировой экономикой
 Албаниз присоединился к соглашению Трампа о защите цепочек поставок ИИ перед встречей лидеров на саммите Quad
 Anthropic: главное в памяти ИИ-агента — знать, что забыть, а не сколько хранить
 Генпрокурор Калифорнии подал в суд на OpenAI из-за инцидентов с вышедшим из-под контроля агентом
 Google предупреждает: полностью автоматизированные кибератаки уже начались и скоро резко участятся
 Дженсен Хуанг пытается вернуть себе контроль над Nvidia
 OpenAI направит исследователей по безопасности изучать, как ИИ обходит защитные меры компании
 Anthropic признаёт угрозы человечеству — но справится ли её система управления с этой задачей?
 Moonshot AI переводит Kimi с программирования на науку: прогресс в тестах замедляется
 Дженсен Хуанг, как утверждается, намеренно создавал дефицит видеокарт ради роста прибыли
 Qwen4-Max от Alibaba конкурирует с Opus 5.5, GPT-6 и Kimi K3.1 Pro, предлагая гораздо более низкие цены
 Доклад Nexus Project: алгоритм Instagram продвигает антисемитский контент
 Hugging Face и OpenRouter объединились, чтобы упростить запуск моделей с открытыми весами
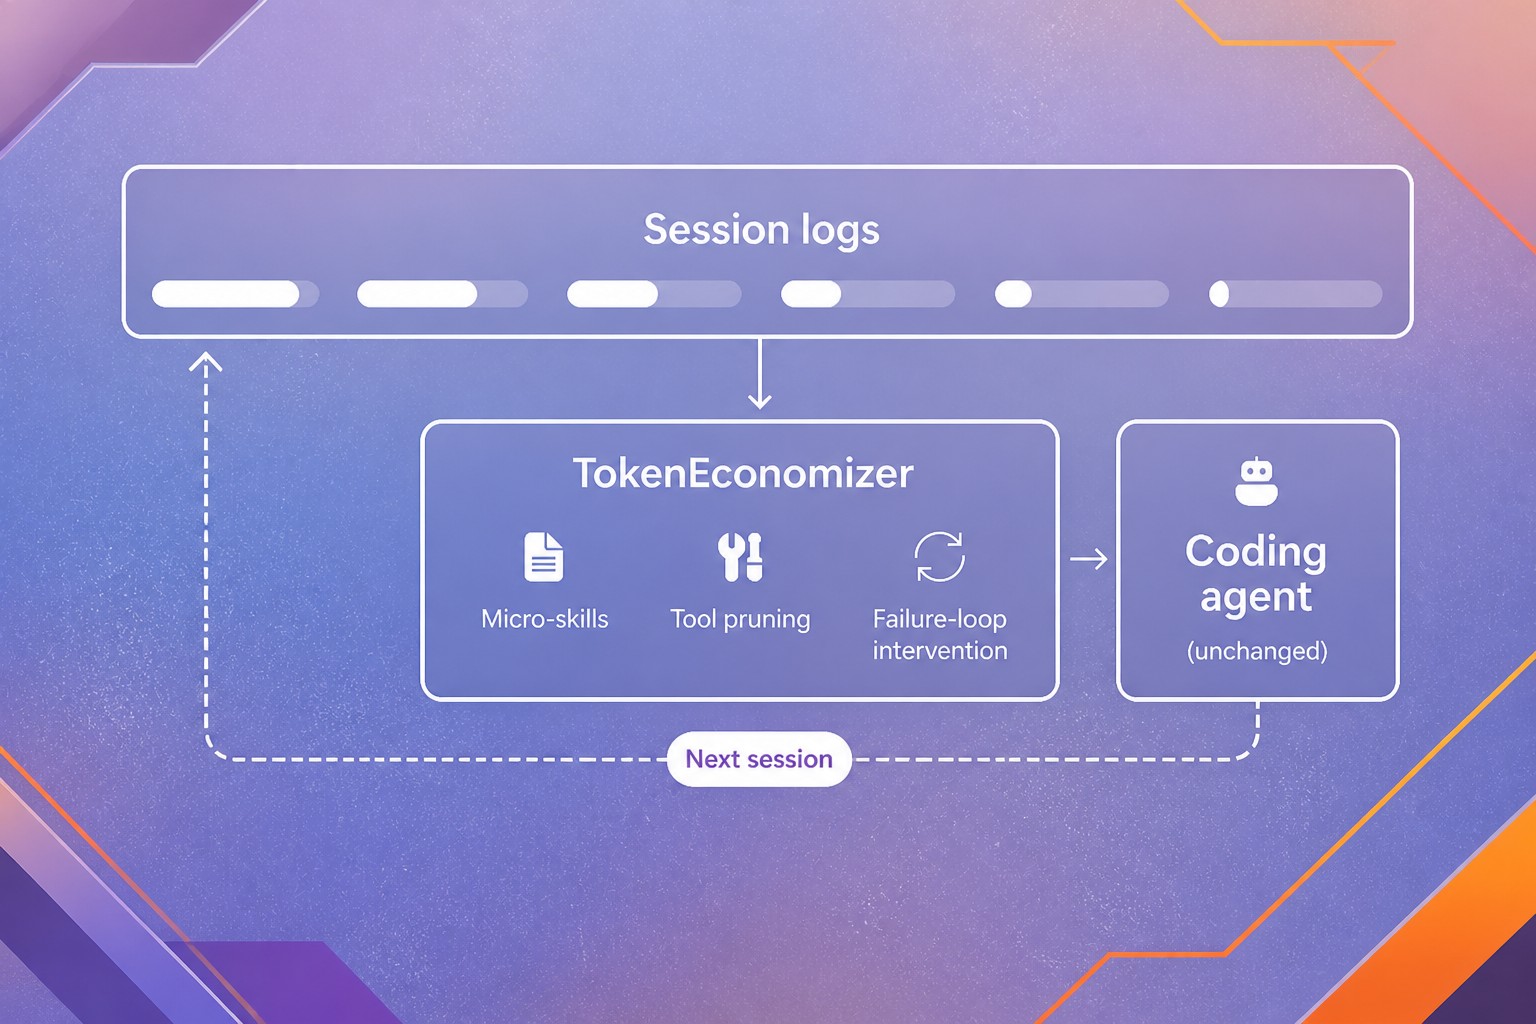 TokenEconomizer учится на опыте, чтобы ИИ-агенты для программирования тратили меньше токенов
 Новый ИИ-стартап Джордана Белфорта Tone хочет продавать как «Волк с Уолл-стрит»
Ежедневные новости об ИИ
Каждый день отбираем важные новости об ИИ и рассказываем главное — без хайпа и воды. Если хотите понимать, что происходит в ИИ раньше остальных, — подписывайтесь.
Только важное — каждый день
В Telegram