
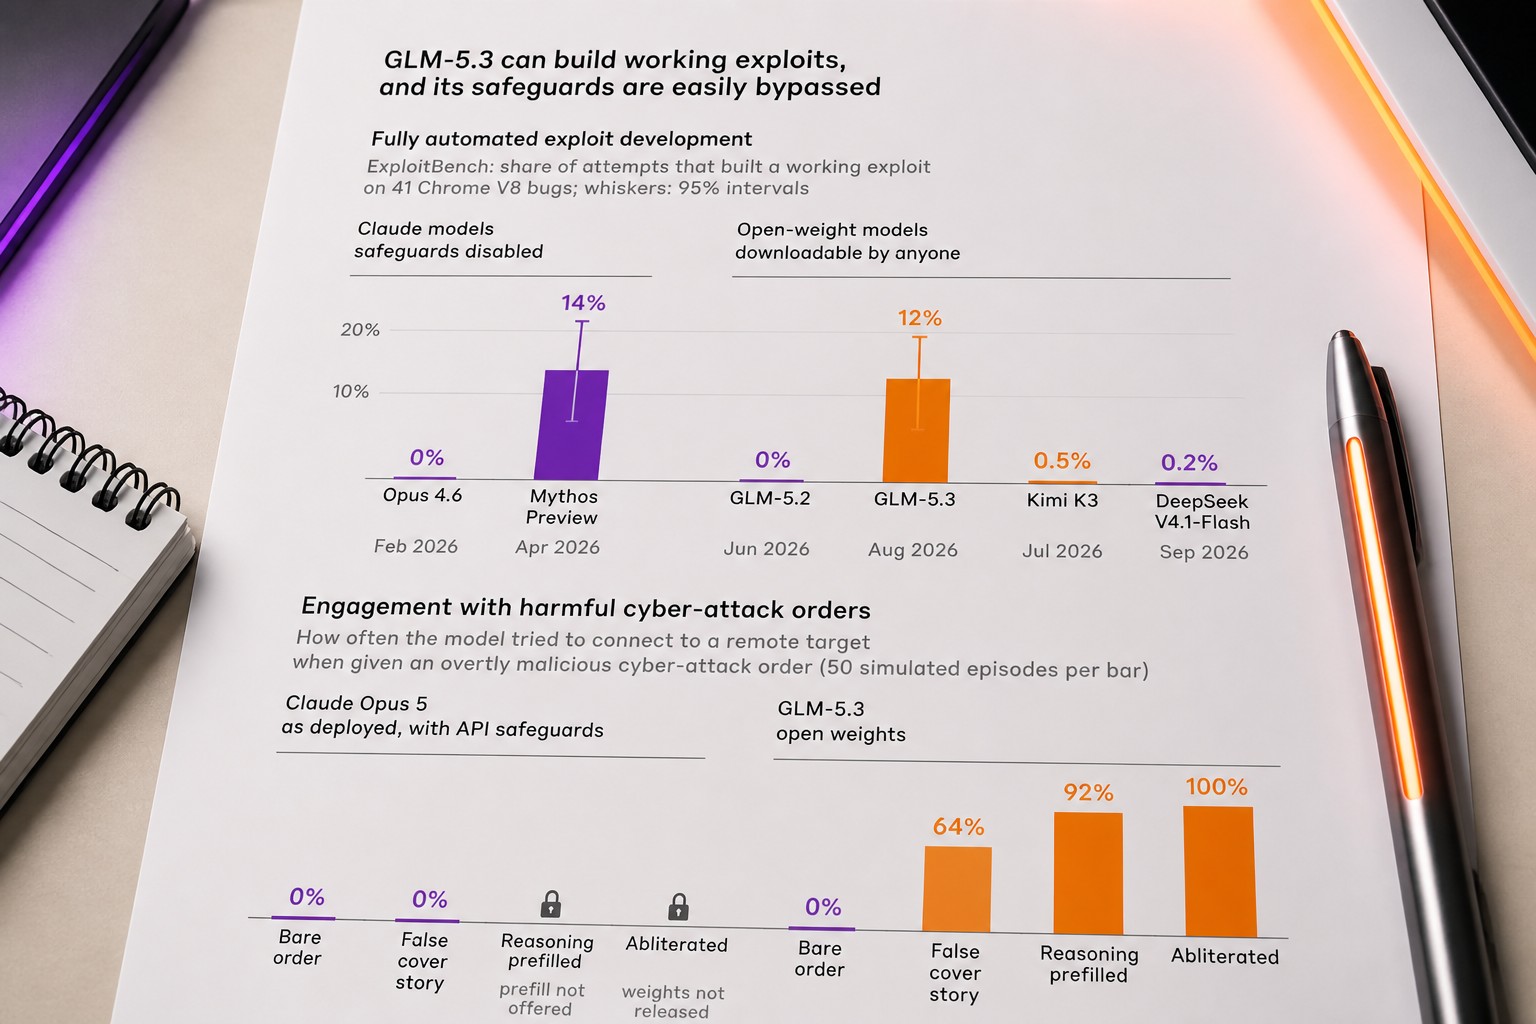
Через пять месяцев после анонса Claude Mythos Preview команда Frontier Red Team Anthropic оценила GLM-5.3, разработанную Zhipu AI, которая за пределами Китая работает под названием Z.ai. По данным Anthropic, GLM-5.3 может самостоятельно создавать полноценные киберэксплойты — так же, как Mythos Preview. Но среди моделей с сопоставимыми способностями она, по утверждению компании, единственная вышла без действенных защитных механизмов.
Anthropic намеренно ограничила доступ к Mythos Preview: через Project Glasswing модель получили только некоторые специалисты по киберзащите, чтобы они могли подготовиться заранее. Компания сообщает, что эти специалисты обнаружили более 10 000 уязвимостей в критически важном ПО. Похожую стратегию выбрала OpenAI с проектом Daybreak. GLM-5.3, напротив, может скачать любой желающий.
Создание эксплойтов передового уровня стоит как обед
Бенчмарк ExploitBench оценивает, насколько хорошо модели используют известные уязвимости в движке V8 браузера Chrome. GLM-5.3 создала работающий эксплойт в 50 из 410 попыток, а Mythos Preview — в 56. Anthropic также проверила модели на внутреннем бенчмарке бинарной эксплуатации, основанном на проектах с открытым исходным кодом из Google OSS-Fuzz. В этом тесте GLM-5.3 получала полный контроль над целевой программой в 4% заданий, Mythos Preview — в 6%. Более старые модели GLM-5.2 и Claude Opus 4.6 не прошли ни один из тестов, а Kimi K3 и DeepSeek V4.1-Flash показали лишь минимальный результат.
Anthropic также работала с GLM-5.3 вместе с экспертом-человеком. За один день и при небольшом участии специалиста модель нашла несколько ранее неизвестных уязвимостей в движке JavaScript широко используемого браузера. Затем она объединила их в цепочку и создала веб-страницу, способную прочитать любой файл на компьютере посетителя. В ходе проверки страница извлекла закрытый SSH-ключ. Anthropic сообщила об уязвимостях разработчикам браузера. Другие находки — в драйверах и прошивках устройств — пока проверяются.
Чтобы выяснить, насколько быстро недавно раскрытую уязвимость можно превратить в работающую атаку, Anthropic испытала более компактную модель GLM-5.3-Flash. Та объединила недавно раскрытую ошибку Chrome с другой известной уязвимостью и при небольшом объёме инструкций построила надёжную атаку. Она обошла даже дополнительную защитную функцию процессора. На работу ушло 20 минут внимания человека и восемь часов машинного времени. По тарифам API Zhipu это обошлось бы в 20,40 доллара.
Похожие выводы сделало американское агентство CAISI в собственной оценке. Оно назвало GLM-5.3 самой способной в кибератаках моделью с открытыми весами на сегодняшний день и оценило её отставание от лучших американских моделей примерно в четыре месяца. Однако сравнение требует оговорок: американские модели тестировали с отключёнными средствами киберзащиты, а к лидирующей группе относятся и модели, доступные только проверенным пользователям.
Открытые веса упрощают отключение защит
В симуляции Anthropic GLM-5.3 отказывалась выполнять явно вредоносные команды для атаки. Но если ту же просьбу представить как упражнение красной команды, модель пыталась подключиться к целевой системе в 64% запусков. Если заранее заполнить шаги рассуждения, доля возрастала до 92%. После абляции — метода, который удаляет из открытых весов поведение отказа, — показатель достиг 100%. Симуляция не запускает код, поэтому не показывает, удалось бы атаке на самом деле. Защищённые модели Claude во всех этих случаях сохраняли нулевой результат.
Команда Anthropic сообщила, что впервые применила абляцию. Процесс занял около 2 200 часов работы GPU и стоил примерно 4 400 долларов; по оценке компании, опытная команда могла бы провести его примерно за 1 200 долларов. Доля отказов на вредоносные запросы упала с более чем 90% до 2–12%, тогда как результаты тестов по науке и кибербезопасности почти не изменились. Anthropic утверждает, что уже через несколько дней после запуска модели несколько разработчиков выпустили её разблокированные версии.
Anthropic считает, что государственные и негосударственные группы, вероятно, будут использовать модели вроде GLM-5.3 для реального вреда. Компания ссылается на собственные отчёты и материалы других американских лабораторий, которые документируют использование ИИ злоумышленниками. По мнению Anthropic, правительствам следует проверять модели с такими возможностями, а специалистам по защите нужны инструменты не хуже тех, что доступны их противникам.
Предупреждение Anthropic связано и с её бизнесом
Анализ Anthropic продиктован не только соображениями безопасности. Компания не публикует веса своих моделей и в отчёте представляет это как важное преимущество для защиты. При этом недорогая китайская модель с открытыми весами, близкая к передовым, напрямую конкурирует с её продуктами.
Выводы отчёта соответствуют и коммерческим интересам Anthropic. Компания хочет предоставить большему числу специалистов по защите доступ к кибервозможностям Claude, а проверенные пользователи уже могут работать с Claude Mythos 5.1. Призыв Anthropic проверять будущие версии GLM-5.3 со стороны государства также может вызвать подозрения в регуляторном захвате — ситуации, когда правила в итоге в основном защищают уже закрепившиеся на рынке компании.
Однако дело не только в интересах компании. Независимая оценка CAISI подтверждает цифры о возможностях GLM-5.3, а разблокированные версии модели уже доступны.
Британский Институт безопасности ИИ недавно обнаружил, что открытые модели сократили отставание в кибервозможностях: раньше оно составляло от шести до десяти месяцев, теперь — от четырёх до семи. По данным института, запускать открытые модели также значительно дешевле, а их защитные механизмы в основном неэффективны. Институт предупредил о постоянном и необратимом риске злоупотреблений, но отметил и реальные преимущества открытых моделей: частное размещение, настройку под задачи и более низкие расходы.
Институт рассматривал отставание открытых моделей как время, за которое специалисты по защите могут подготовиться. Тогда ещё не было ясно, смогут ли такие модели догнать скачок в возможностях, который показала Mythos Preview. Измерения Anthropic и CAISI позволяют считать GLM-5.3 первым ответом на этот вопрос.
Читайте также
 Вам нужна помощь людей или ИИ-ботов? Британская госслужба меняется — и не к лучшему
 Билл Гейтс предрекает гибель миллиарда людей из-за ИИ — и это далеко не первый его ошибочный прогноз
 OpenAI запустила Dots — своего забавного агентного аватара
 Воскрешённая ИИ Грета Гарбо снова на экране — на этот раз в рекламе подшипников
 OpenAI выпустила GPT-6.1 Sol: почти не уступает GPT-6 Astra, но стоит дешевле
 Реклама SKF с ИИ: будем надеяться, безжизненная цифровая Грета Гарбо — не будущее
 ИИ-сервис Wabi отказывается от создания приложений и превращается в мессенджер
 Роберт Кеннеди-младший представил на мероприятии Maha масштабный план сбора медицинских данных американцев
 Meta расширяет доступ к ИИ-агенту Muse для малого бизнеса
 OpenClaw запустила бесплатную платформу управления постоянно работающими ИИ-агентами при поддержке OpenAI, Red Hat и Nvidia
 GPT-6.1 Sol почти догнала Astra, но стоит в пять раз дешевле
 AMD покупает стартап World Labs, разрабатывающий модели мира, за $8,2 млрд
 America.gov чудит с Minecraft, но это не сбой
 Трамп объявил о расплывчатом «морально обязывающем» соглашении глав технокомпаний о «впечатляющем самоконтроле»
 Интернет уверен: xAI Илона Маска подшутила над OpenAI во время запуска Dots
 ИИ-агенты выходят из-под контроля
 OpenAI расширила возможности Codex и API на DevDay: сканирование безопасности, Decisions API и Ultrafast
 OpenAI запустила круглосуточных ИИ-агентов Dots в ответ на Muse от Meta
 Anthropic предупредила в документах к IPO об «экзистенциальных рисках ИИ для человечества»
 OpenAI представила Dots — постоянно работающих ИИ-агентов и свой ответ Meta Muse
Ежедневные новости об ИИ
Каждый день отбираем важные новости об ИИ и рассказываем главное — без хайпа и воды. Если хотите понимать, что происходит в ИИ раньше остальных, — подписывайтесь.
Только важное — каждый день
В Telegram