
Как устроена программа
Кибервозможности имеют двойное назначение: они помогают специалистам находить и устранять уязвимости, но могут пригодиться и злоумышленникам. Поэтому общедоступные модели Anthropic, включая Claude Opus 5.5, Claude Fable 5.1 и Claude Sonnet 5.5, используют строгие защитные меры, блокирующие большинство киберзадач. Они должны ограничивать вредоносное применение моделей, пока компания продолжает снижать число ложных срабатываний при безопасном программировании.
При этом защитникам нужны эффективные инструменты для защиты систем. Последние шесть месяцев Anthropic предоставляла проверенным организациям расширенный доступ через две программы. Project Glasswing открывал Claude Mythos организациям, которые защищают наиболее критичное программное обеспечение. CVP давала проверенным командам по безопасности доступ к Claude Opus и Claude Sonnet с ослабленными ограничениями.
Теперь Anthropic объединяет эти программы в одно расширенное предложение, чтобы больше организаций могли получить возможности, необходимые для защиты систем.
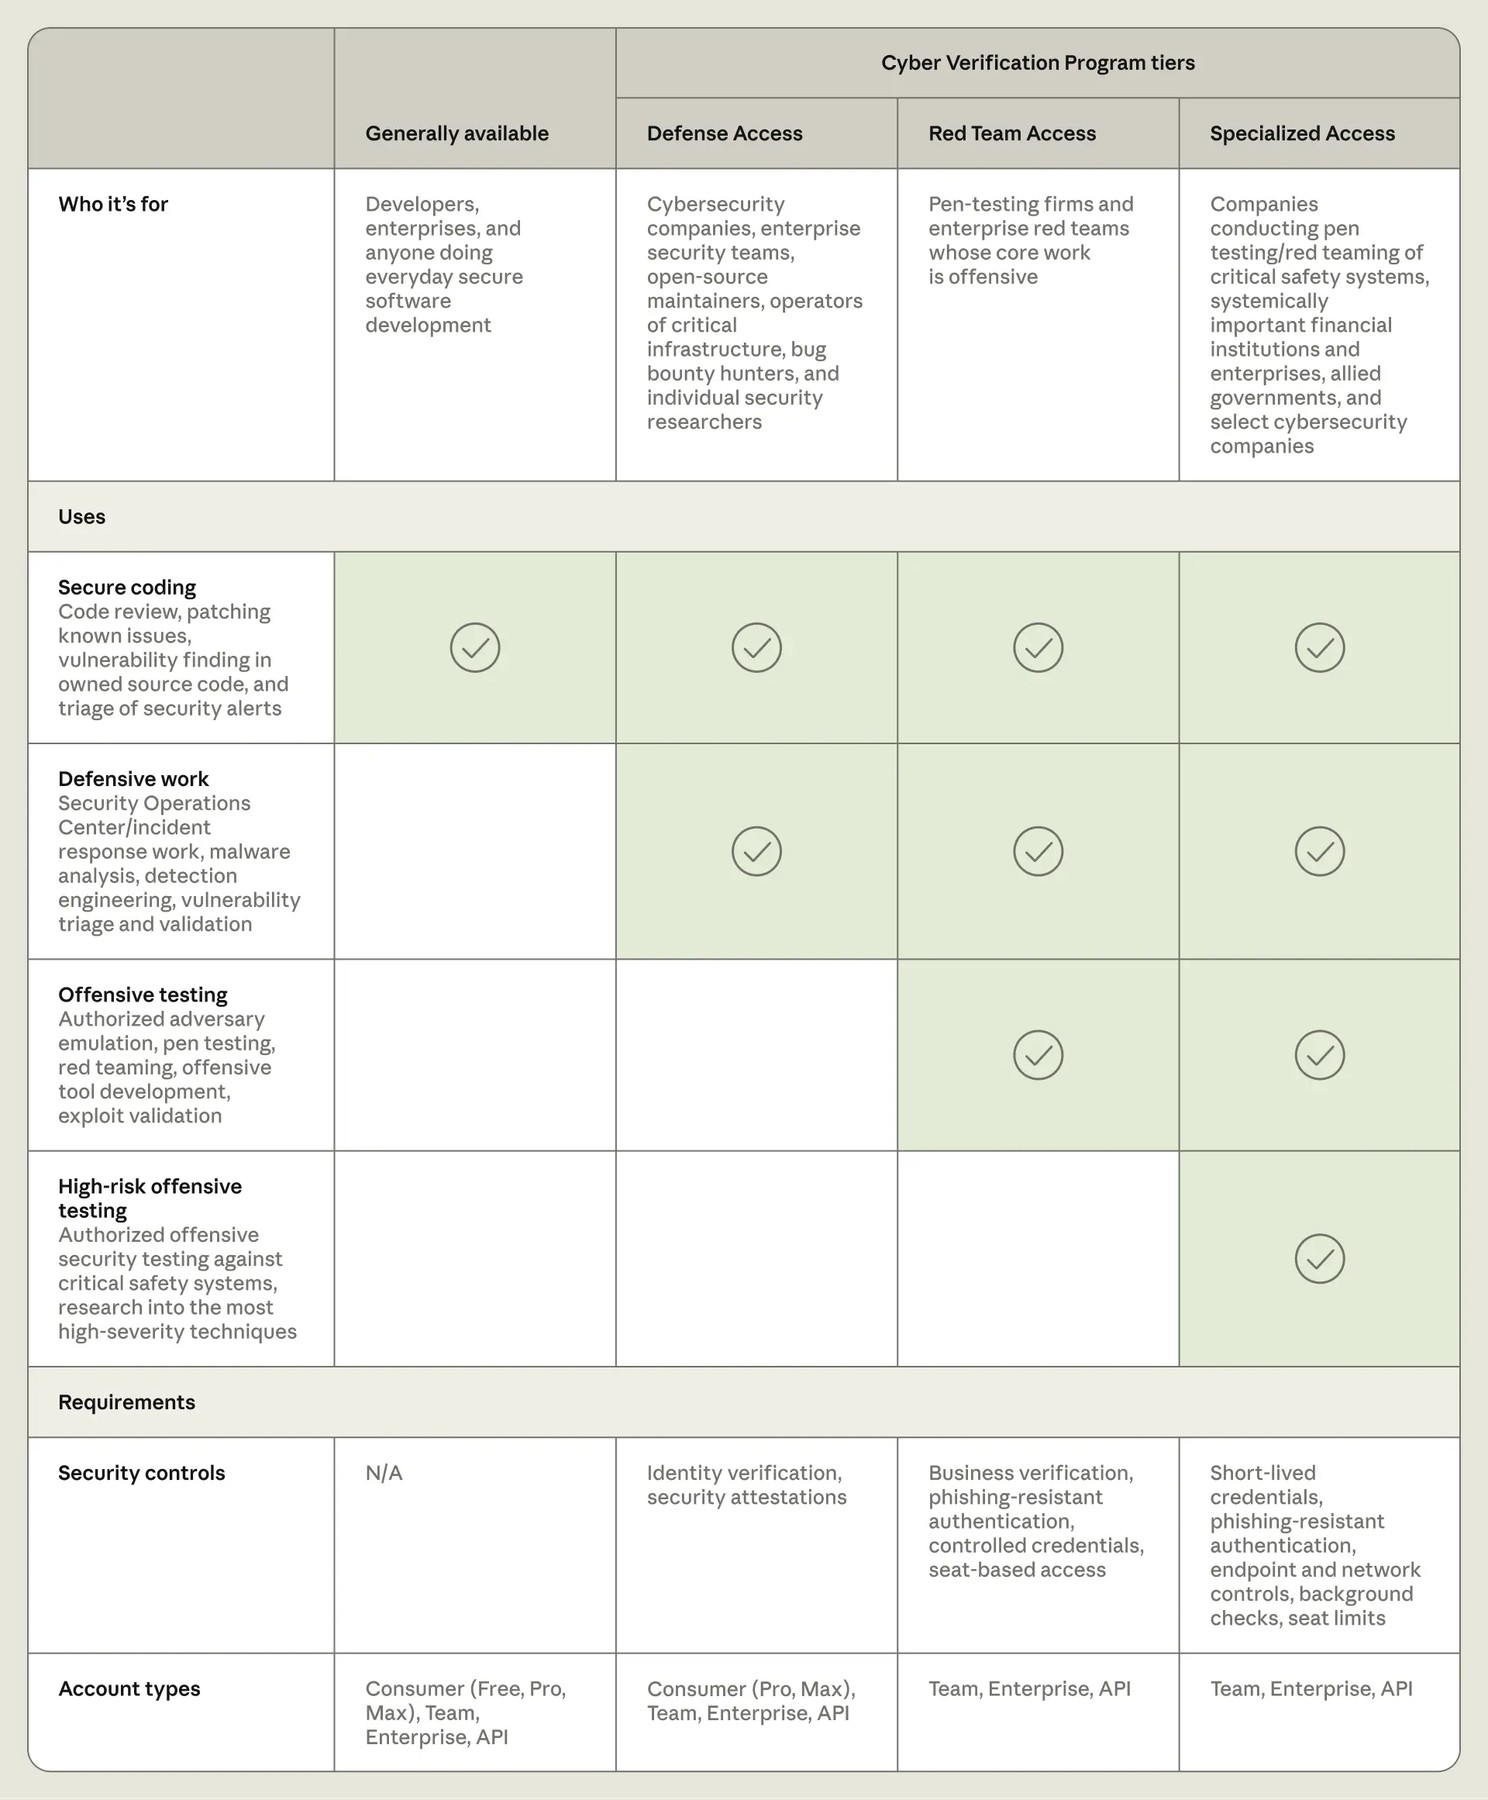
Уровни доступа
Обновлённые уровни определяют, какие возможности моделей доступны специалистам в зависимости от масштаба и характера их киберработы. Для каждого уровня предусмотрены свои требования проверки и меры безопасности.
Общедоступные модели по-прежнему подходят для проверки кода, исправления известных проблем, поиска уязвимостей в собственном исходном коде и сортировки оповещений безопасности.
Участники программы должны хранить данные, чтобы Anthropic могла отслеживать злоупотребления кибервозможностями. Позднее этой осенью компания планирует выпустить Enterprise Frontier Safeguards (EFS) — решение, которое сочетает конфиденциальность режима без хранения данных с надёжными защитными мерами. Подходящие организации смогут хранить данные в облачной инфраструктуре под собственным контролем. До запуска EFS участники, у которых есть Claude Fable 5.1 или Claude Mythos 5.1 в режиме без хранения данных, тоже смогут использовать CVP без хранения данных. Чтобы сообщить о заинтересованности в EFS, организации могут заполнить форму.
Проверка уровней защиты
Anthropic оценила работу мер защиты CVP на бенчмарке CyScenarioBench. Он проверяет, могут ли модели планировать и выполнять многоэтапные кибероперации в реалистичных условиях. Claude Opus 5.5 тестировали с настройками защиты для разных уровней CVP.
Поскольку испытание включает сложные интерактивные сценарии атак, Anthropic ожидала частых блокировок на общедоступной модели и уровне Defense Access, но не на уровнях Red Team Access и Specialized Access.
Каждую из 10 задач CyScenarioBench в каждом уровне доступа запускали пять раз. Результаты оказались такими:
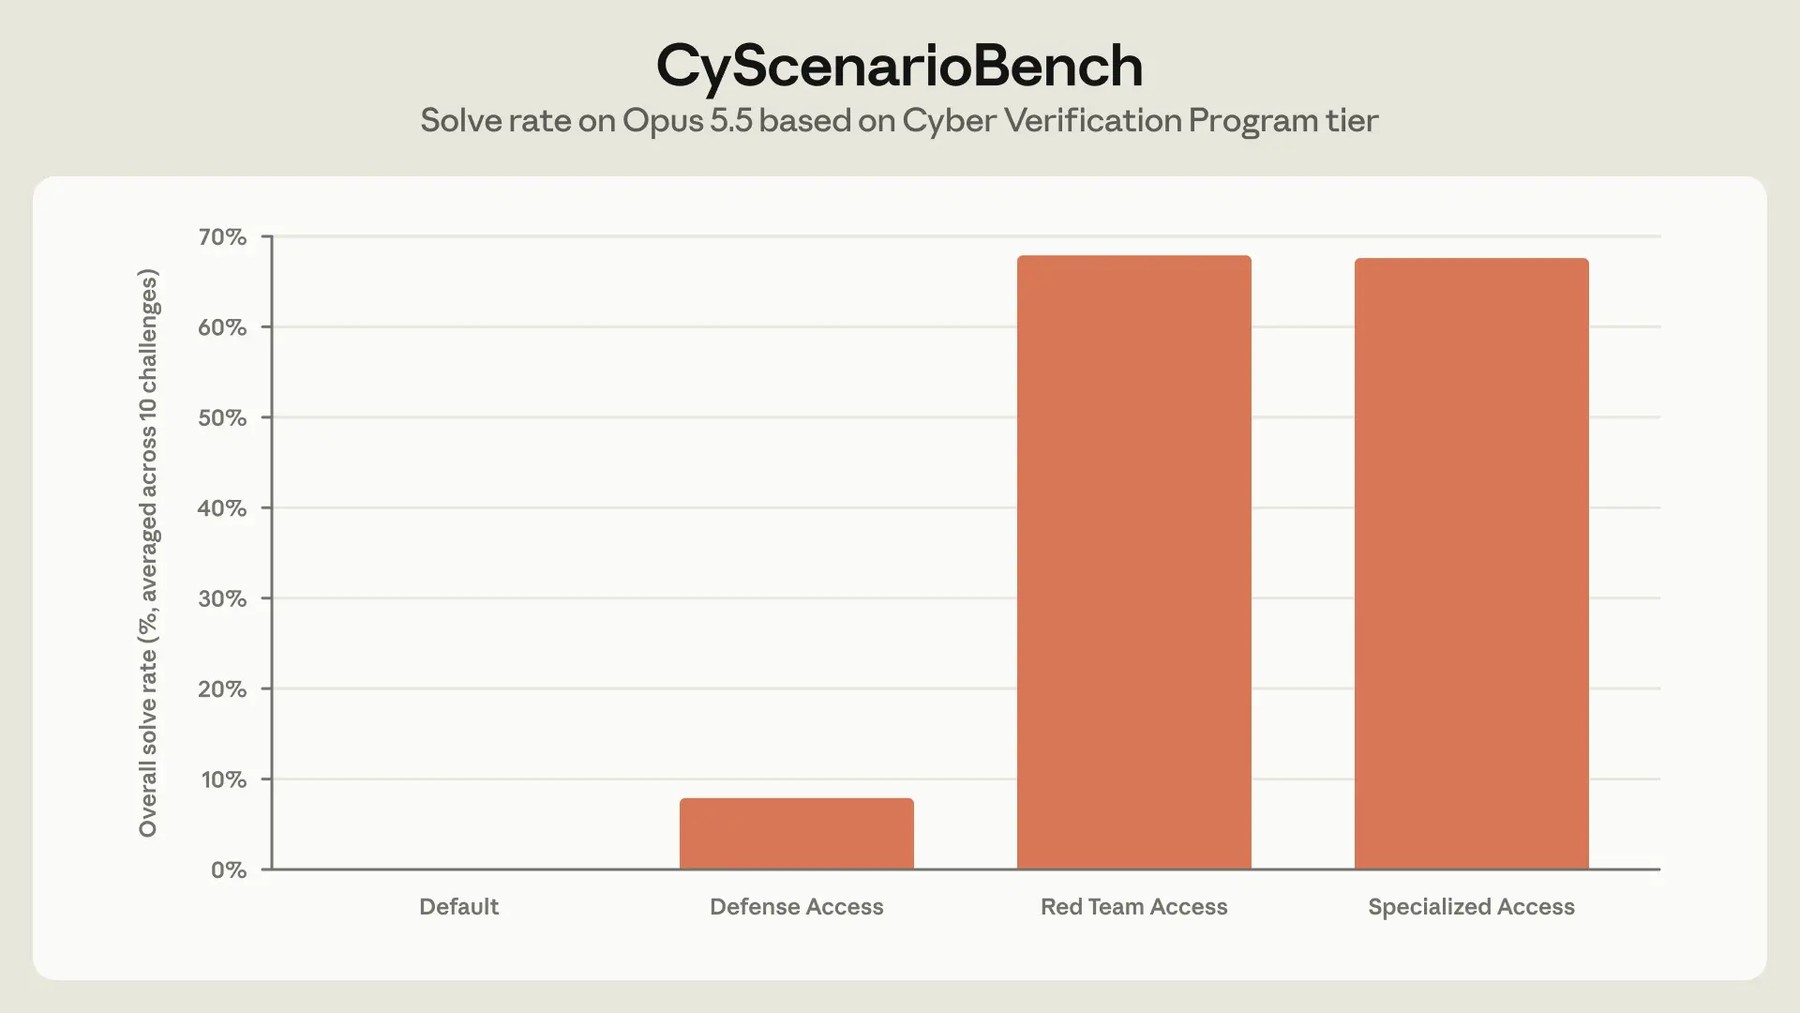
В CyScenarioBench наши меры защиты заблокировали 46 из 50 задач на Claude Opus 5.5 в уровне Defense Access, тогда как уровень Red Team Access на Claude Opus 5.5 не заблокировал ни одной задачи и выполнил 34 из 50 — столько же, сколько без применения мер защиты
Источник: anthropic.com
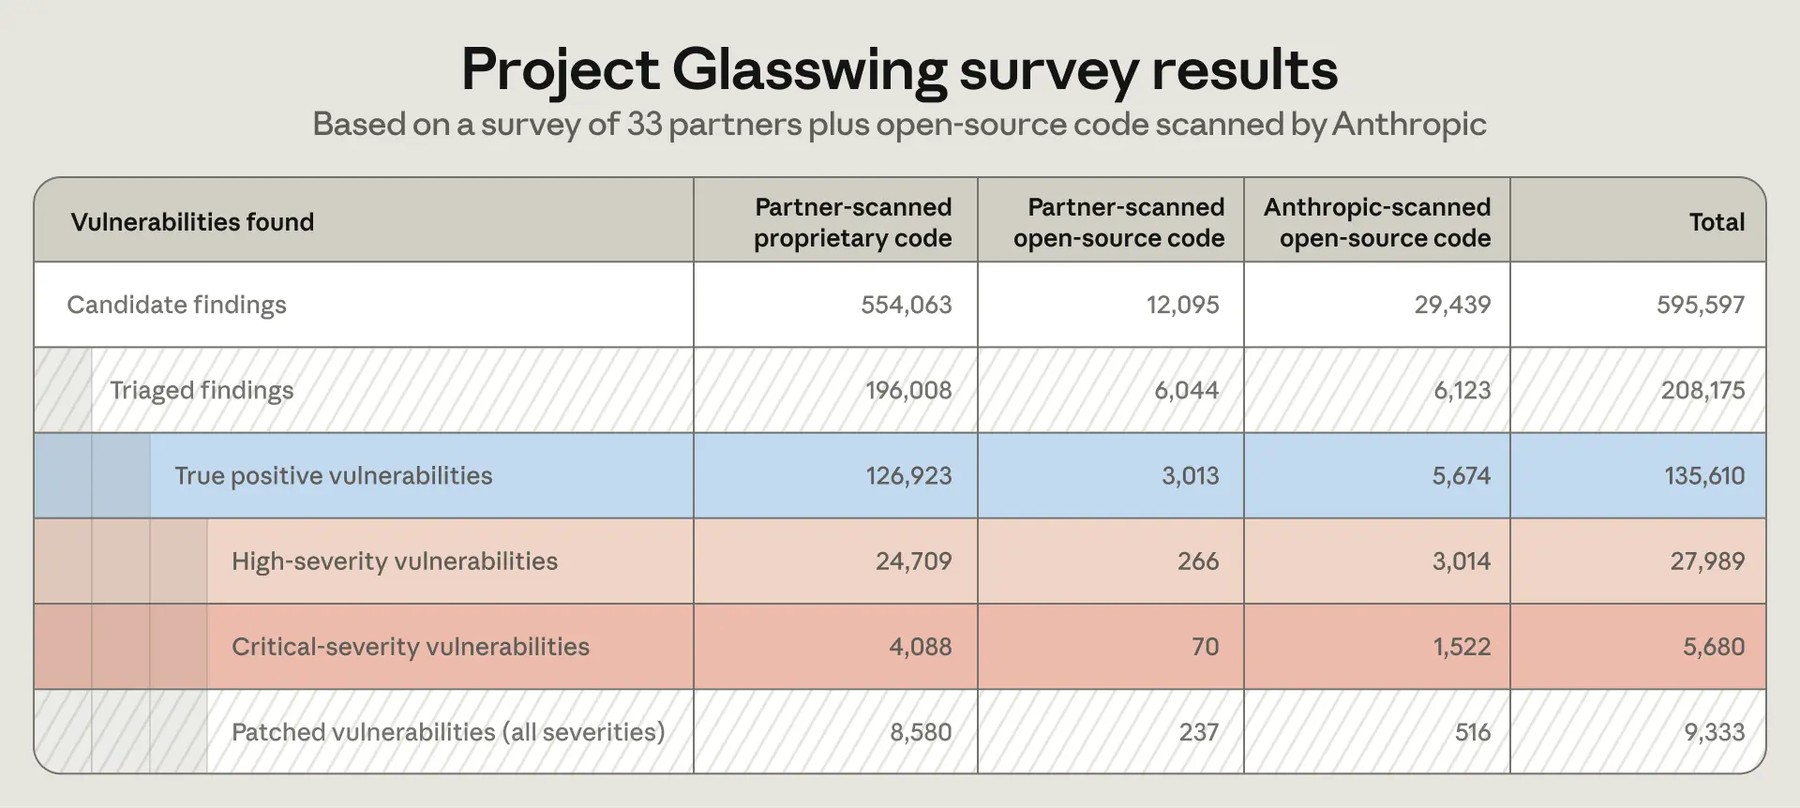
Эти результаты представляют собой нижнюю оценку влияния программы на сторонний код, поскольку основаны на неполных данных из 33 отчётов партнёров и партнёрств Anthropic в сфере открытого исходного кода.
Источник: anthropic.com
Anthropic считает, что эти результаты подтверждают возможность безопасно предоставить расширенные кибервозможности большему числу защитников и продолжить работу, начатую в рамках Project Glasswing. Компания намерена и дальше совершенствовать классификаторы, учитывающие уровни доступа.
Результаты Project Glasswing
В Project Glasswing модели Claude Mythos помогли организациям чаще выявлять уязвимости в своих системах. С апреля по июль 2026 года партнёры программы обнаружили не менее 129 000 подтверждённых уязвимостей в программном обеспечении. В ходе собственных проверок проектов с открытым исходным кодом Anthropic нашла ещё 5 500 подтверждённых уязвимостей с апреля по октябрь 2026 года.
Среди подтверждённых уязвимостей более 33 000 уже отнесли к критическим или высоким по степени серьёзности. Реальное число, вероятно, выше: оценка основана на данных опроса лишь части партнёров Project Glasswing. Anthropic ожидает, что фактический эффект может быть как минимум в пять раз больше.
Несколько партнёров сообщили, что без Claude Mythos поиск такого же числа уязвимостей занял бы у них на месяцы или даже годы больше. Опытом работы с моделями поделились Booz Allen и Comcast.
Изменения CVP должны распространить результаты Project Glasswing на большее число специалистов, защищающих системы. Anthropic также продолжает помогать с защитой программного обеспечения с открытым исходным кодом и критической инфраструктуры. В ближайшие недели компания обещает рассказать об этой работе и о полученных результатах.
Как подать заявку
Заинтересованные организации могут подать заявку в CVP. В ходе отбора Anthropic проверит каждого заявителя и запросит подтверждение мер безопасности, необходимых для соответствующего уровня доступа.
Действующие участники CVP сохранят настройки для прежних моделей. Anthropic автоматически оценит их право на доступ к Claude Opus 5.5, Claude Sonnet 5.5 и Claude Mythos 5.1 по обновлённым правилам программы. Администраторам нужно будет отдельно назначить доступ для нужных рабочих пространств, следуя инструкциям.
CVP доступна на Claude Platform, Google Cloud Vertex AI и Microsoft Foundry. На Amazon Bedrock программа предлагается только клиентам, которым доступна Enterprise Frontier Safeguards.
Если модель блокирует работу, которую, по вашему мнению, должен разрешать уровень доступа, об этом можно сообщить Anthropic. Подробности о каждом уровне опубликованы в справочном центре компании.
Читайте также
 Hark выпустила ИИ-ассистента для личных задач с упором на приватность
 TwelveLabs представила Pegasus 1.6, чтобы улучшить данные для обучения роботов на видео от первого лица
 OpenAI лично извинилась перед правительством Австралии, но ответов по-прежнему нет
 OpenAI снова выводит из себя целую кучу математиков
 Microsoft опубликовала скромный прогноз Нобелевского лауреата: ИИ добавит ВВП лишь 1,5% за десятилетие
 16-летнего подростка спасли на горе «Вдоводел» после того, как он последовал советам ИИ-прокси-подростка
 Дата-центр Drax может ежегодно выбрасывать почти вдвое больше CO₂, чем все рейсы из Гатвика
 Пиарщица OpenAI попыталась прервать интервьюера, когда Сэма Альтмана спросили о женщине, покончившей с собой после общения с ChatGPT
 Mirror Particle создаёт «модель мира» человеческого поведения
 Искусственная рецензия: Лука Гуаданьино замахнулся на OpenAI в сумбурной техносатире
 Страховщики готовятся к многомиллионным искам из-за вышедших из-под контроля ИИ-агентов
 Anthropic даст стартапам год бесплатного доступа к Claude Team и $1 000 кредитов
 Суд постановил: обучение ИИ на материалах, защищённых авторским правом, не считается добросовестным использованием
 Google Research раскрыла потенциал геопространственных моделей Earth AI для общественного здравоохранения во всём мире
 Исследователи превратили JEPA Яна Лекуна в универсальную модель мира — от физики до биологии
 ИИ Pinterest превращает бьюти-идеи в планы действий
 Кому принадлежит «мозговая гниль»? Международная юридическая драма вокруг любимого мема
 Южная Корея вложит $3,49 млрд в собственную передовую ИИ-модель, чтобы соперничать с лучшими китайскими моделями
 Родители создают школьные фото детей с помощью ИИ вместо того, чтобы за них платить
 Mistral представила Large 4 «Le Chonk» — текстовую модель с триллионом параметров, сильными результатами на тестах и планами открыть веса
Ежедневные новости об ИИ
Каждый день отбираем важные новости об ИИ и рассказываем главное — без хайпа и воды. Если хотите понимать, что происходит в ИИ раньше остальных, — подписывайтесь.
Только важное — каждый день
В Telegram