
Как открывались приложения
В режиме Build пользователи описывают приложение в чате, а Grok пишет для него код. Приложение становится общедоступным, только когда создатель нажимает Publish; после этого ему присваивается адрес на grok.me.
Из 37 571 приложений, которые Claroc проверила и которые оставались онлайн, 94,7% были доступны всем желающим. На платной учётной записи, использованной для проверки, в окне публикации уже был выбран вариант «Anyone with the link» — доступ для всех, у кого есть ссылка. Адреса приложений было нетрудно найти и другим способом: каждому присваивается собственный поддомен, а его имя после первого посещения появляется в коммерческих базах пассивного DNS. Такие базы позволяют искать адреса по шаблону.
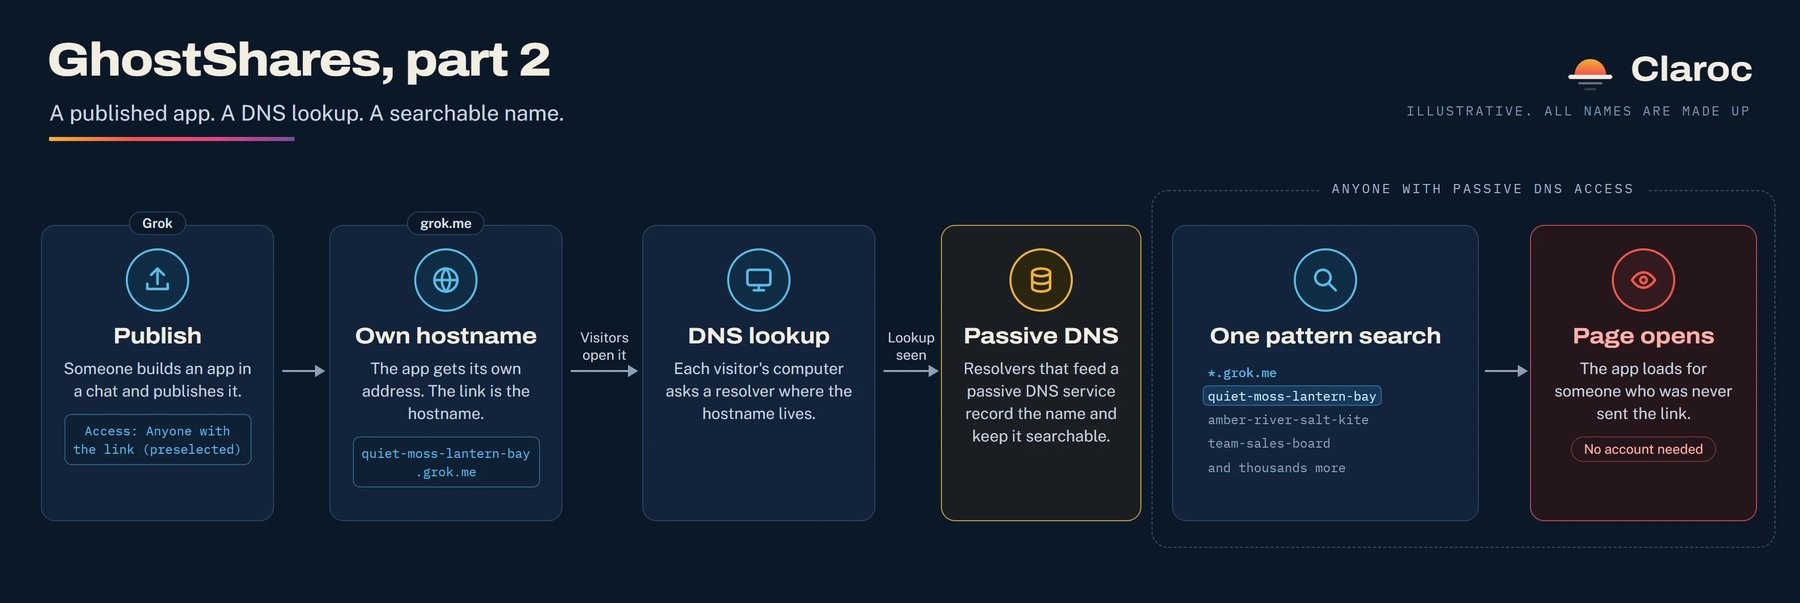
Каждое опубликованное приложение получает собственный поддомен, который после первого посещения попадает в общедоступные базы пассивного DNS
Источник: the-decoder.com
Большинство открытых приложений были играми, посадочными страницами или калькуляторами. Но примерно каждое десятое содержало чувствительные материалы, внутренние деловые данные или личную информацию. Около 2% Claroc отнесла к особенно серьёзным случаям; по оценке компании, всего от 650 до 800 приложений хранили закрытые данные.
Среди подтверждённых случаев — сводка для отделения интенсивной терапии с результатами анализов пациента, список более чем из 3 500 сотрудников больничной группы и график смен пожарной службы. В исходном коде приложения для учёта рабочего времени обнаружились 18 учётных записей с паролями в открытом виде. Всего Claroc выявила 30 пострадавших организаций, шесть из которых входят в список Fortune 500. Их названия компания не раскрывает.
Внутренние документы SpaceXSI и X
Claroc обнаружила 24 доступных приложения, созданных сотрудниками SpaceXSI и X. Среди них был конфиденциальный план адаптации нового сотрудника корпоративной команды продаж: в документе указывались адреса внутренних систем и 19 каналов чата.
Также в открытом доступе находилась карта территорий продаж с 594 стратегическими клиентами и данными о сделках. Кроме того, обнаружились восемь рекламных предложений X. Одно из них предназначалось федеральному ведомству США и имело пометку о конфиденциальности. Открытыми оказались и отчёты по кампаниям с панелями данных о рекламных расходах.
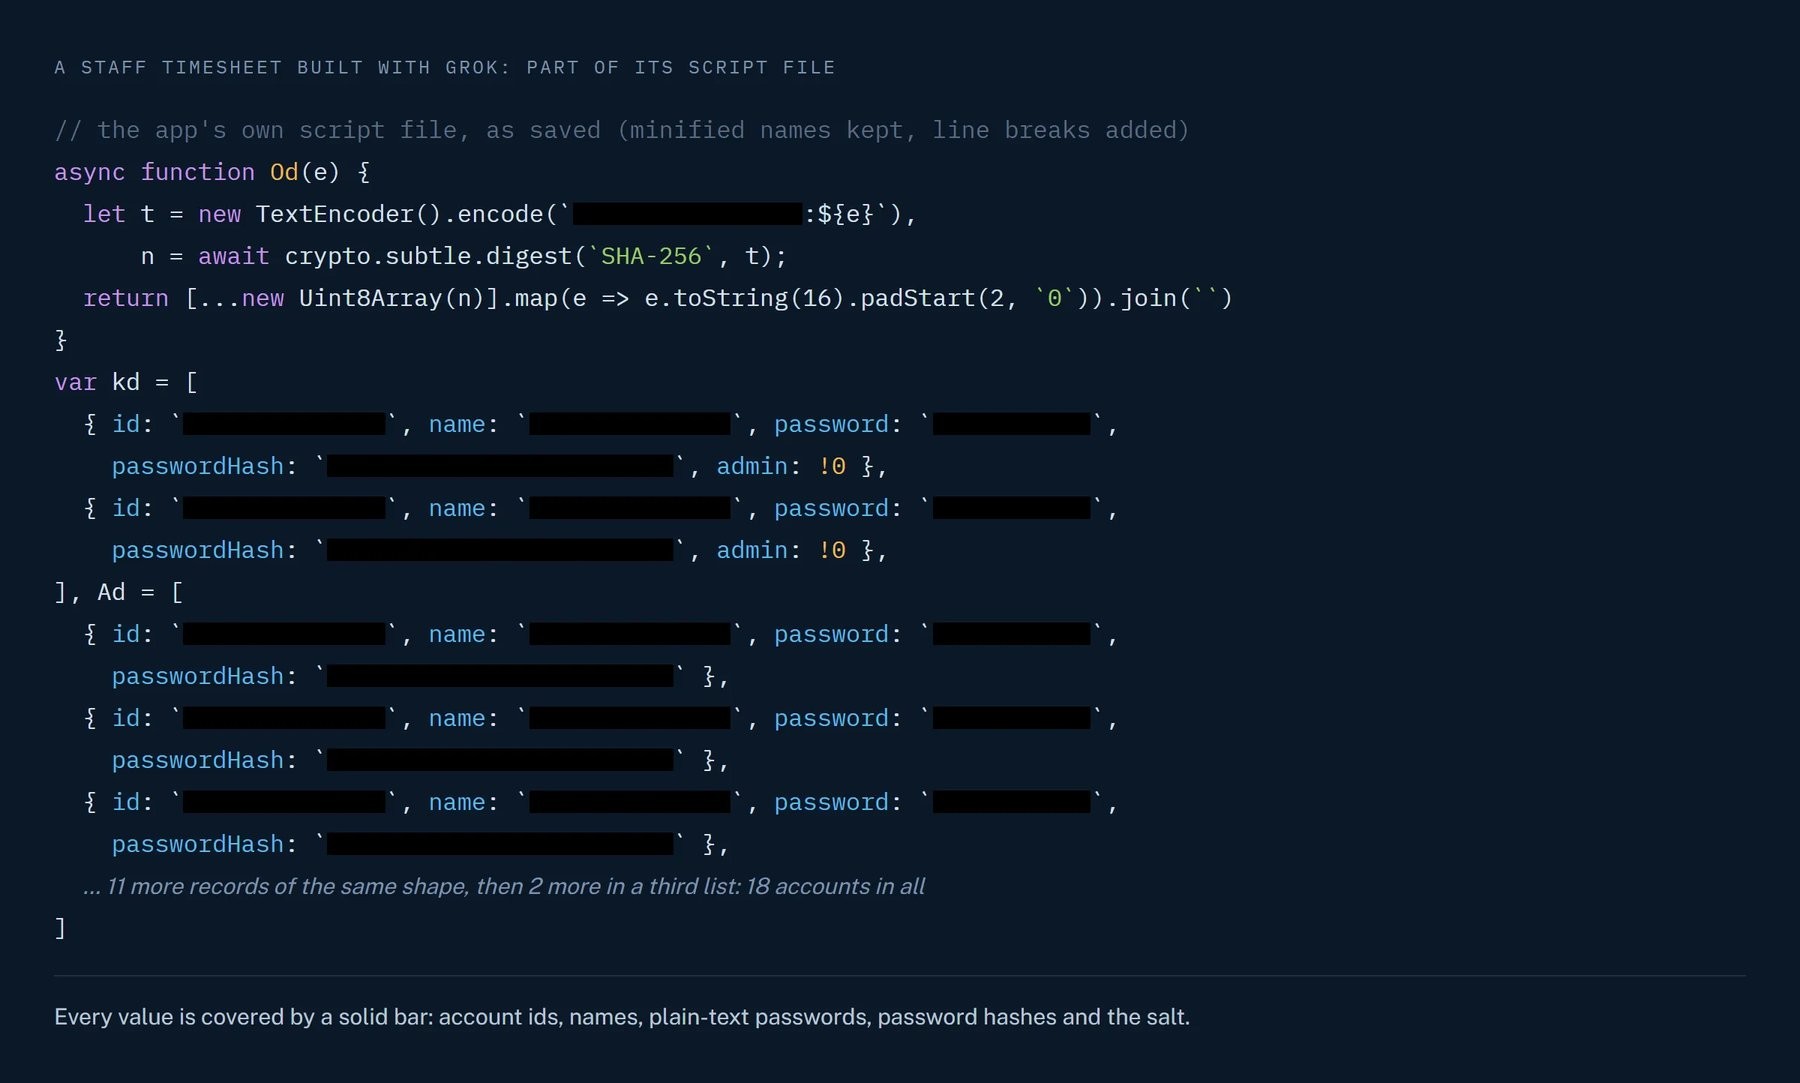
В коде приложения для учёта рабочего времени, созданного с помощью Grok, содержались данные 18 учётных записей с паролями в открытом виде
Источник: the-decoder.com
Ошибки доступа в тестовых приложениях
В двух собственных тестовых приложениях Claroc выявила отдельные проблемы. У приложения со списком контактов база данных не требовала входа, поэтому анонимные посетители могли добавлять записи.
В приложении для списка клиентов команды продаж Grok самостоятельно добавил вход через Google и X. Однако созданный код сначала добавлял любого вошедшего пользователя в команду и лишь потом проверял его членство. В результате посторонний пользователь Google мог читать, изменять и удалять записи. Claroc уточняет, что проверки на запись и удаление проводила только в своих приложениях.
Настройка «Only you» блокировала внешний доступ в тестовом приложении Grok, но по умолчанию она не включена. В проверке ChatGPT только что созданное приложение при публикации по умолчанию было доступно лишь владельцу. Его адрес тоже мог попасть в данные DNS, однако открыть приложение мог только создатель.
Ответ SpaceXSI и предложения Claroc
SpaceXSI ответила, что приложения остаются закрытыми, пока их создатель не поделится ими, публикация включает несколько шагов, в том числе юридическое уведомление, а для учётных записей сотрудников по умолчанию выбрано «Only you». Claroc возразила, что дополнительные действия не решают проблему, если на последнем шаге уже выбран доступ для всех по ссылке. По оценке компании, 24 открытых приложения сотрудников также показывают, насколько мало помогает более строгая настройка по умолчанию для рабочих учётных записей.
Claroc предложила сделать «Only you» настройкой по умолчанию и перед публикацией показывать, кому будет доступно приложение. Grok, по мнению компании, должен предупреждать, если у приложения есть база данных, но нет входа. Ещё одно предложение — размещать приложения на общем хосте по трудно угадываемым путям вместо отдельных поддоменов: тогда названия приложений не попадали бы в данные DNS.
SpaceXSI уже отключила 24 приложения сотрудников, но открытые приложения других пользователей и организаций пока не убрала. Claroc предложила передать компании полный список адресов конфиденциально. Поскольку SpaceXSI не обязалась связаться с владельцами затронутых приложений, Claroc уведомляет их самостоятельно. При этом компания продаёт решения для защиты приложений, созданных с помощью ИИ.
Это как минимум третий инцидент с конфиденциальностью вокруг Grok и SpaceXSI. В августе 2025 года Forbes обнаружила в Google Search более 370 000 опубликованных разговоров с Grok. В июле 2026 года терминальный инструмент Grok Build загружал пользовательские файлы на серверы компании без запроса разрешения; среди них были ключи SSH и базы паролей. Ирландский орган по защите данных также расследует, соблюдала ли X требования к защите данных при разработке сервиса на фоне сексуализированных дипфейков, созданных Grok.
Похожие проблемы возникали и у других поставщиков. Используя тот же метод поиска по пассивным DNS-данным, Claroc в октябре обнаружила около 6 800 опубликованных разговоров с агентом Muse от Meta. В июле в поисковых системах находились общие чаты Claude и созданные пользователями приложения Anthropic.
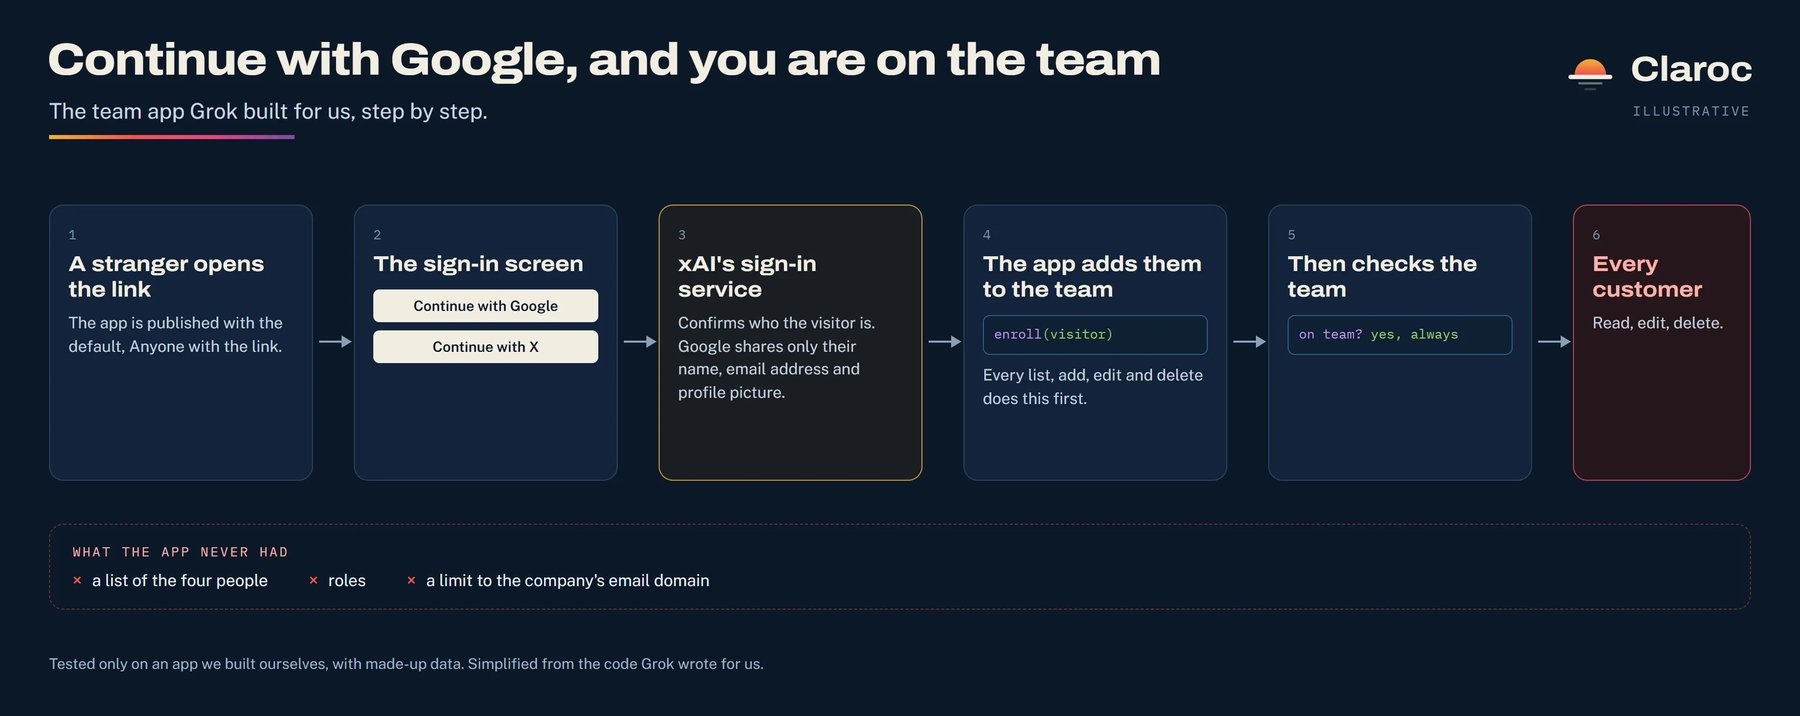
В тестовом приложении Claroc код, написанный Grok, сначала добавлял в команду каждого прошедшего аутентификацию посетителя и лишь затем проверял его членство
Источник: the-decoder.com
По оценке Dataist, основной риск здесь связан с тем, что приложение может стать доступным по ссылке ещё до того, как создатель проверит настройки доступа и защиту данных. Рекомендации Claroc затрагивают и саму публикацию, и устройство адресов приложений, но SpaceXSI пока сообщила лишь об отключении приложений сотрудников. Компания не взяла на себя обязательство уведомить остальных владельцев затронутых приложений.
Читайте также
 Исследование: дата-центры для ИИ планируют строить собственные электростанции в огромных масштабах, несмотря на климатические риски
 13-летняя школьница спросила ИИ о самоубийстве на школьном ноутбуке — тревогу не подняли несколько недель
 Кризис в Nvidia заставил экспертов по корпоративному управлению достать попкорн
 ИИ сделал оценку студенческих работ «почти невозможной», заявил регулятор высшего образования Англии
 OpenAI и Anthropic ждёт новый надзор: в Нью-Йорке вступил в силу закон о безопасности ИИ
 BotPsy: личный помощник на устройстве с агентной языковой моделью менее чем на 1 млрд параметров
 Oura покупает стартап Counsel Health в сфере первичной помощи на базе ИИ за $625 млн
 ИИ-агент Meta Muse появился на Apple Watch и часах с Android Wear OS
 У ИИ-диджея Spotify появились новые голоса и характеры, а болтать он может меньше
 Лазарь, выйди вон: как перепрограммировать спящие нейроны и внедрить бэкдор в ИИ-агента
 Otter AI теперь распознаёт разговоры на более чем 30 языках
 Любовь Албанизи к музыке дала трещину из-за ИИ. Сможет ли он сыграть по-новому?
 OpenAI превращает ChatGPT в бизнес-каталог с ИИ-агентами, отвечающими на вопросы клиентов
 OpenAI купила Odessia — туристический стартап основателя Sonder
 PayPal добилась точности ИИ в 95% на той же языковой модели
 GR00T 2 от Nvidia смотрит видео с людьми, а затем представляет себя роботом
 PSI пытается превратить научные открытия с помощью ИИ в бизнес
 Компания, публиковавшая фальшивые статьи спортивных журналистов в Sports Illustrated, стремительно рушится после масштабного ребрендинга с ИИ
 Anthropic запустила Claude Meetings: обсуждения на работе превращаются в планы и задачи
 Gemini Robotics 2.5 от Google DeepMind сортирует металлические детали с точностью 96% в пилотном проекте Mercedes-Benz
Ежедневные новости об ИИ
Каждый день отбираем важные новости об ИИ и рассказываем главное — без хайпа и воды. Если хотите понимать, что происходит в ИИ раньше остальных, — подписывайтесь.
Только важное — каждый день
В Telegram