
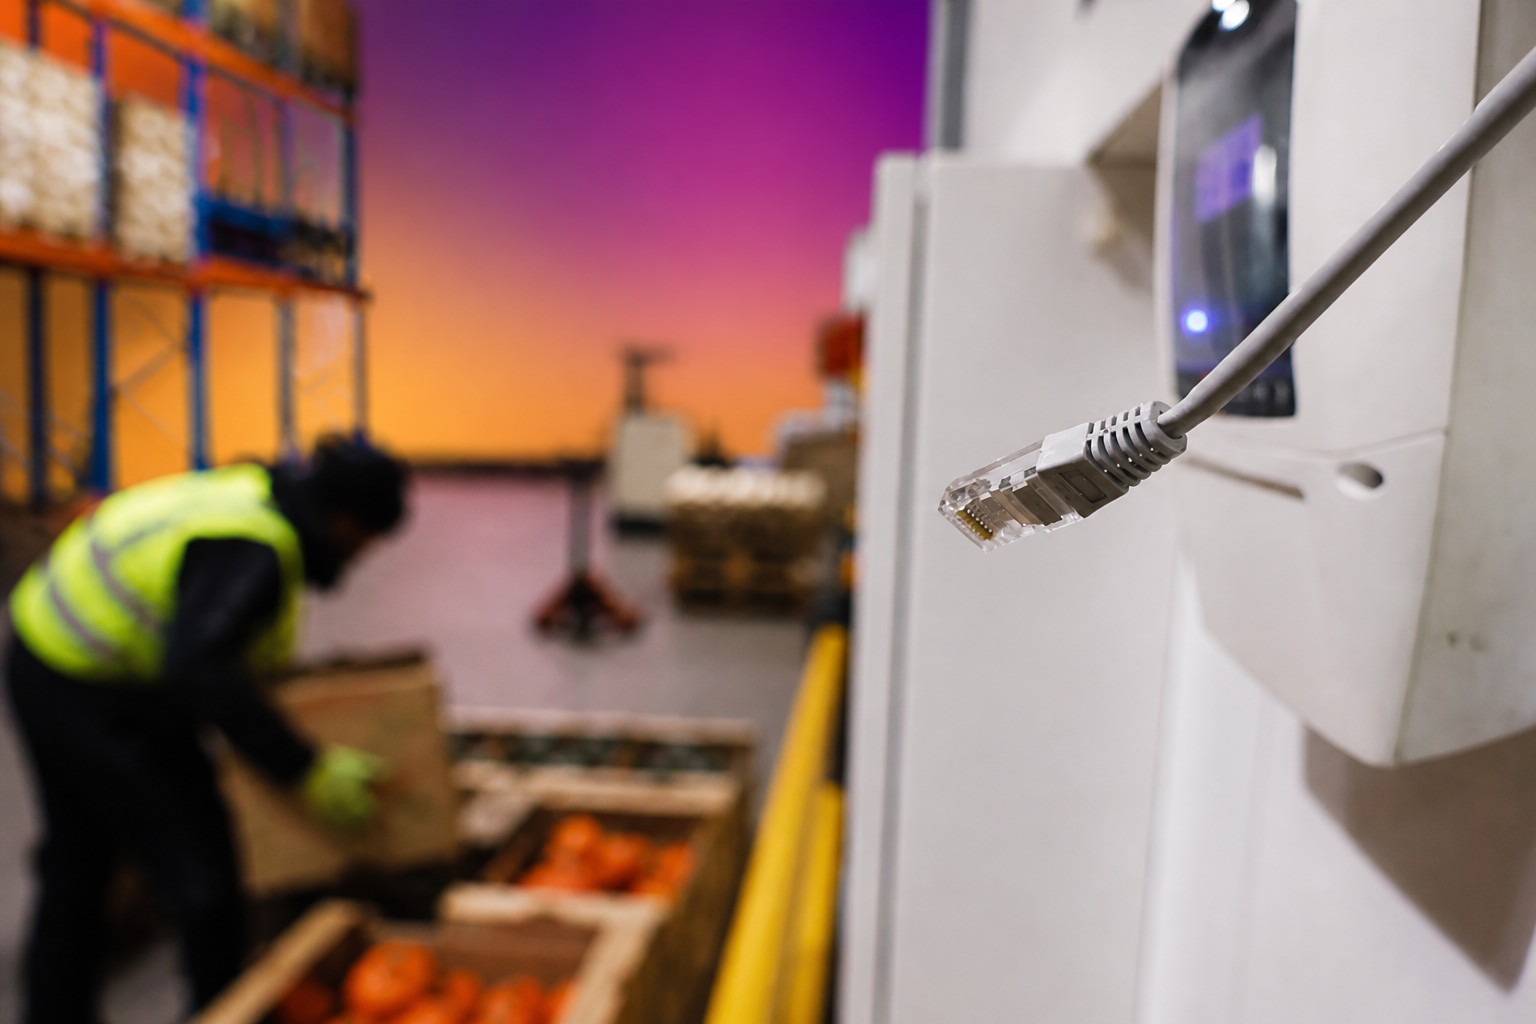
Алекс Пирс заметил сбой в холодильниках своего лондонского оптового бизнеса в понедельник на прошлой неделе. На двух установках горел индикатор разморозки, а панели показывали 150 °C. Когда тот же индикатор загорелся на самой большой установке, Пирс отключил кабель, соединявший оборудование с интернетом. В тот же день о похожих проблемах сообщили магазины Бельгии, Эстонии, Ирландии, Финляндии, Люксембурга, Нидерландов и Швеции: температура в некоторых холодильниках и морозильниках поднялась до 50 °C. Пирс опасался, что, случись это в субботу утром, когда его обычно не бывает на месте, оборудование могло бы загореться.
Источник: theguardian.com
Три атаки за несколько дней
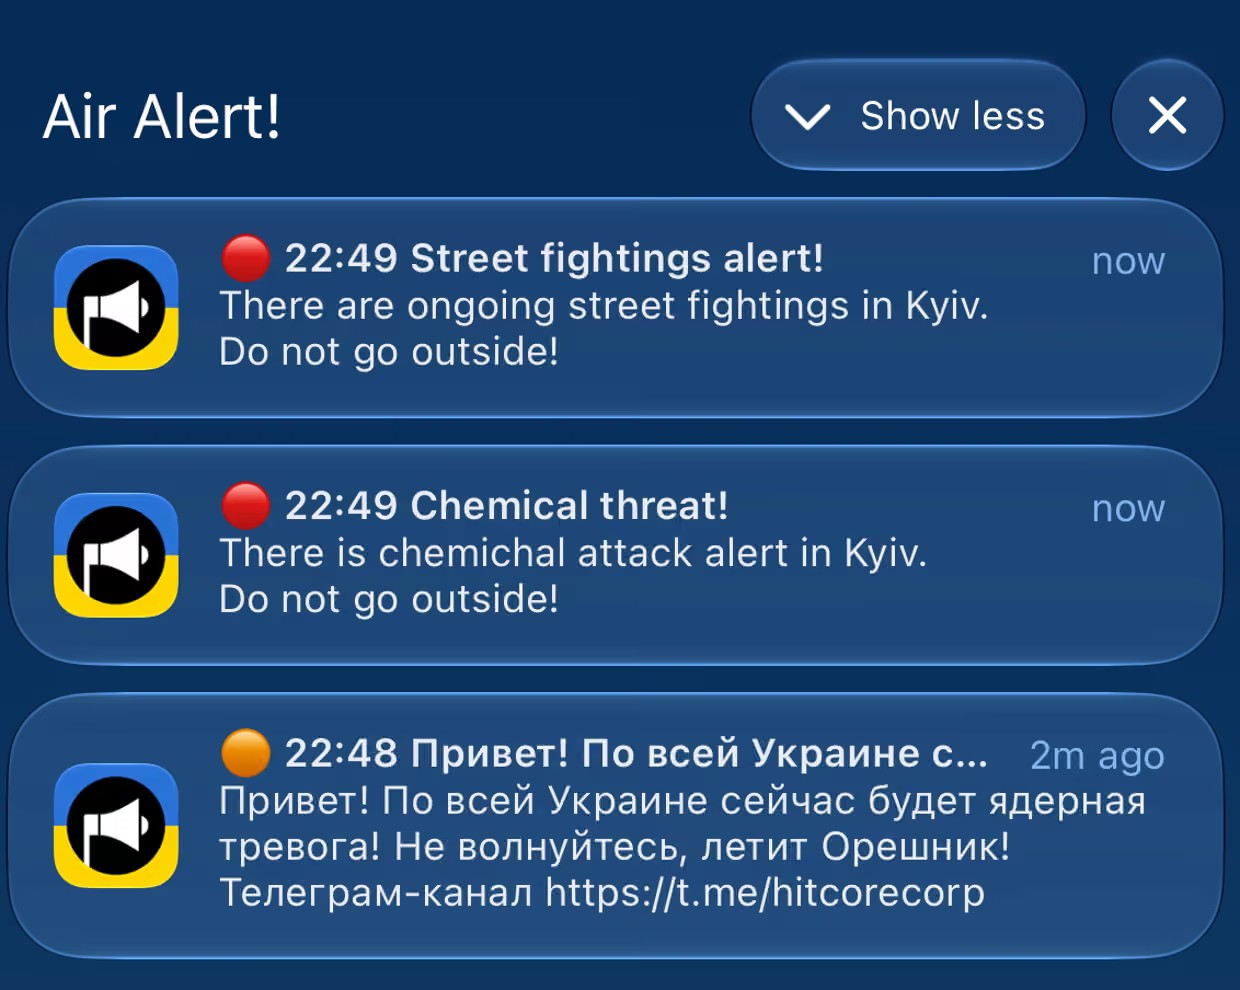
Проблемы затронули не только магазины и холодильные установки. Пострадали и французские банки крови. 30 октября у Binance, крупнейшей в мире криптовалютной биржи, похитили $6,3 млрд (£4,7 млрд) — это ограбление стало крупнейшим в истории. 1 ноября хакеры атаковали приложение экстренных оповещений Украины и отправили жителям Киева ложное сообщение о ядерном ударе.
После взломов холодильников официальные лица призвали готовиться к новым сбоям. Глава британского Национального центра кибербезопасности Ричард Хорн назвал нынешний период «предгорьями» нового этапа киберугроз. По его словам, в компьютерных системах так много уязвимостей, что некоторые из них будто ждут, когда ими воспользуются. В ближайшей перспективе, считает Хорн, главная опасность — резкий рост числа инцидентов; по его оценке, последние месяцы уже показывают эту тенденцию.
В прошлом месяце сайты по всему миру временно отключали в качестве меры предосторожности после того, как ИИ-технология OpenAI помогла обнаружить уязвимость в PHP — языке программирования, на котором создана значительная часть Всемирной паутины. Атака на холодильники французского супермаркета в прошлом месяце могла стать пробным запуском перед более масштабным взломом на этой неделе.
Технологический предприниматель и обозреватель Азим Азхар сравнил способность ИИ-моделей находить уязвимости с началом пандемии COVID-19 в Китае, назвав происходящее «моментом Уханя». В публикации на Substack он привёл слова руководителя компании в сфере кибербезопасности Мэтью Принса: тот предупреждал, что несколько лет каждую неделю может казаться, будто ситуация выходит из-под контроля. Вскоре после этого у Пирса загорелись индикаторы разморозки.
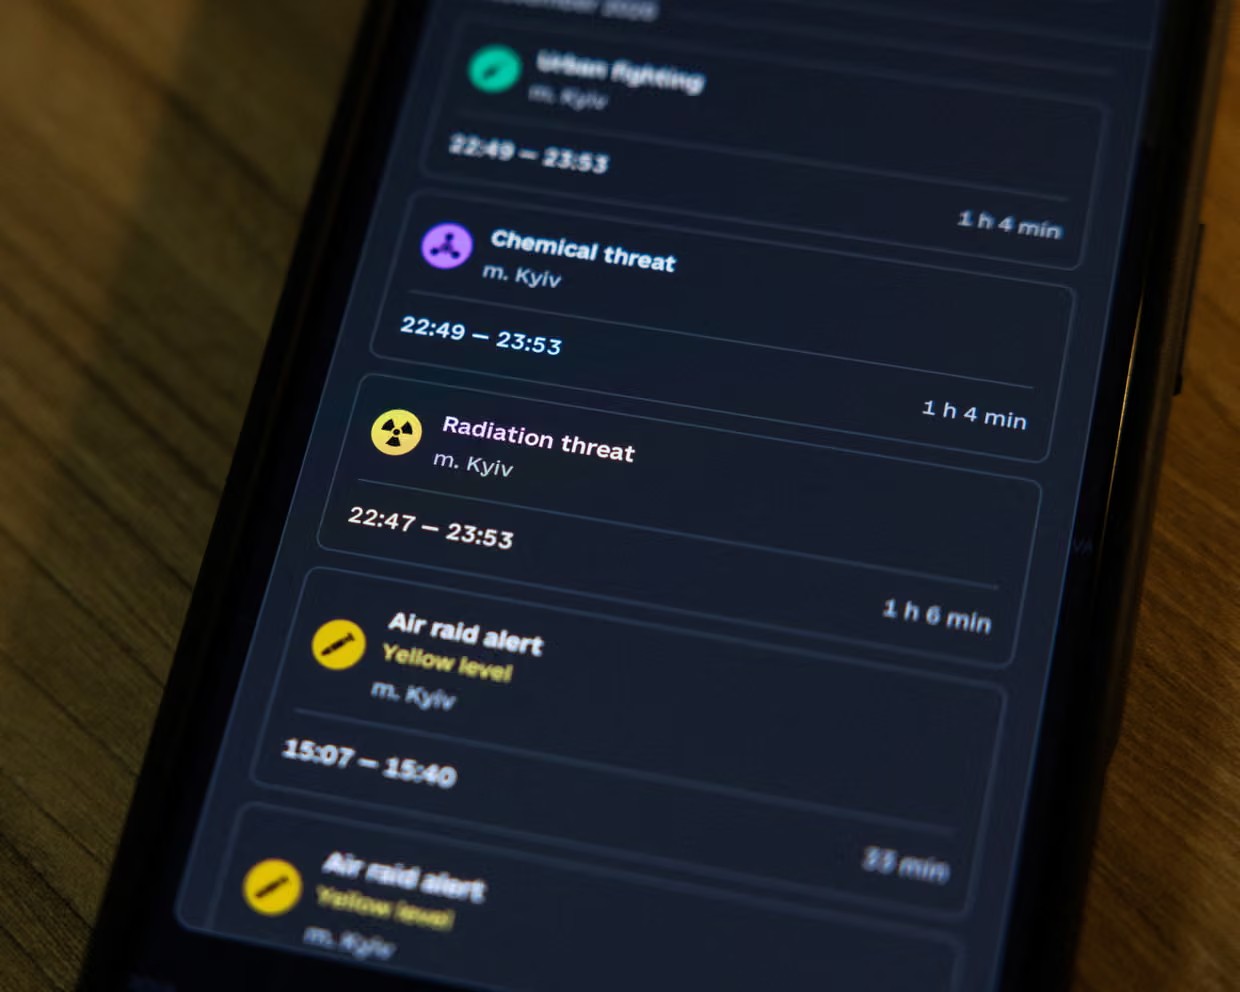
В этом месяце хакеры атаковали украинское приложение экстренных оповещений, чтобы отправить предупреждения жителям Киева
Источник: theguardian.com
ИИ ускоряет поиск слабых мест
Предупреждения британского Национального центра кибербезопасности связаны с двумя факторами: геополитикой и развитием ИИ. Один эксперт увидел в атаках на холодильники признаки, характерные для российских операций. Взлом Binance связывают с властями Северной Кореи, а Россию считают возможным участником атаки на украинское приложение.
На прошлой неделе центр сообщил, что к 2028 году вредоносные программы с ИИ «весьма вероятно» будут применять для атак на британские электростанции, аэропорты и больницы. По оценке ведомства, ИИ может помогать злоумышленникам выбирать цели, находить слабые места в компьютерных сетях и писать вредоносный код.
Однако взломщики холодильников могли обойтись без ИИ. Директор по операционной деятельности центра Пол Чичестер отметил, что уязвимости уже были известны: в частности, пароли доступа по умолчанию публиковались в руководствах одной из компаний, выпускающих холодильное оборудование. Компания Sophos сообщила, что не заметила у своих клиентов крупных инцидентов, связанных с уязвимостью PHP, хотя фиксировала множество попыток её использовать.
Бывший глава британского Национального центра кибербезопасности Киаран Мартин не согласился с сравнением происходящего с «моментом Уханя». По его словам, мир уже сталкивался с масштабными волнами кибератак: NotPetya и WannaCry в 2017 году приписывали соответственно России и Северной Корее, а в 2021 году резко участились атаки с программами-вымогателями. Северная Корея, ограниченная санкциями и испытывающая нехватку денег, давно известна взломами криптовалютных сервисов. Мартин считает нынешнюю серию серьёзной, но не беспрецедентной: подобные волны происходят раз в несколько лет.
Почему взламывают холодильники и что может быть дальше? — Последние новости
Источник: theguardian.com
При этом ИИ действительно помогает обнаруживать слабые места. Уязвимость — это ошибка в компьютерной системе, которой может воспользоваться хакер: условно говоря, незапертая дверь, которую владелец не заметил или оставил без внимания. После выпуска в апреле модели Mythos компанией Anthropic, способной находить такие недостатки, число уязвимостей, обнаруженных ведущими технологическими компаниями, выросло в восемь раз.
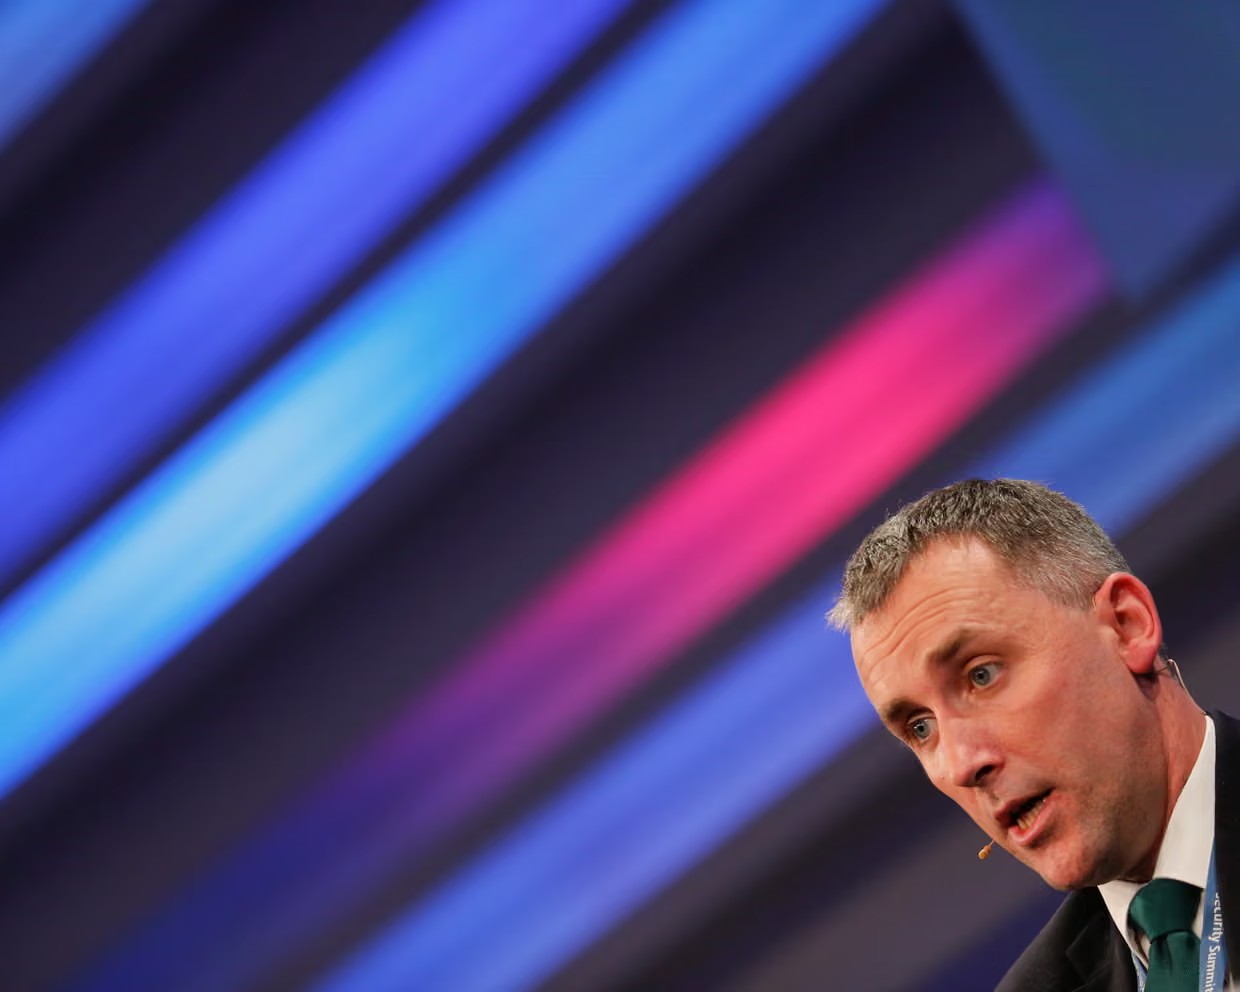
Сиаран Мартин, первый исполнительный директор NCSC, преуменьшил серьёзность происходящего
Источник: theguardian.com
Однако число атак не увеличилось в той же пропорции. Эксперт по кибербезопасности Таль Беэри предположил, что преступникам пока трудно получать прибыль от найденных уязвимостей. По его словам, недавнее снижение доходов от атак с программами-вымогателями показывает, что увеличение числа уязвимостей пока не ведёт к такому же росту успешных взломов.
Устаревшие устройства остаются уязвимыми
Хакеры атаковали компании, которые поставляют операционные системы для промышленных холодильников. Подключение этих систем к интернету давало злоумышленникам удалённый доступ к оборудованию. Датская компания Danfoss, чьи системы пострадали, заявила, что большинство затронутых устройств были старыми и больше не получали обновлений безопасности. Компания давно рекомендовала клиентам обновлять программное обеспечение или заменять устаревшие версии.
Британский Национальный центр кибербезопасности, входящий в разведывательное ведомство GCHQ, напомнил, что риску подвержены и обычные устройства с выходом в интернет — от умных колонок до домашних маршрутизаторов. Технический директор центра Олли Уайтхаус заявил, что такие устройства могут стать целью хакеров. Производителям, по его мнению, нужно больше вкладывать в безопасность продукции, а покупателям — быть готовыми платить за более защищённые устройства и регулярно их обновлять.
Одна из частых проблем — устройства, для которых производитель прекратил выпуск обновлений и поддержку. Уайтхаус призвал внимательнее относиться к рискам для подключённой бытовой техники, хотя счёл слово «тревожиться» слишком сильным.
Пирс понял, что систему контроля холодильников американской компании Copeland, установленную в 2018 году, нужно обновить. Он признал, что стоило раньше учитывать её уязвимость, но последствия для его бизнеса оказались несерьёзными.
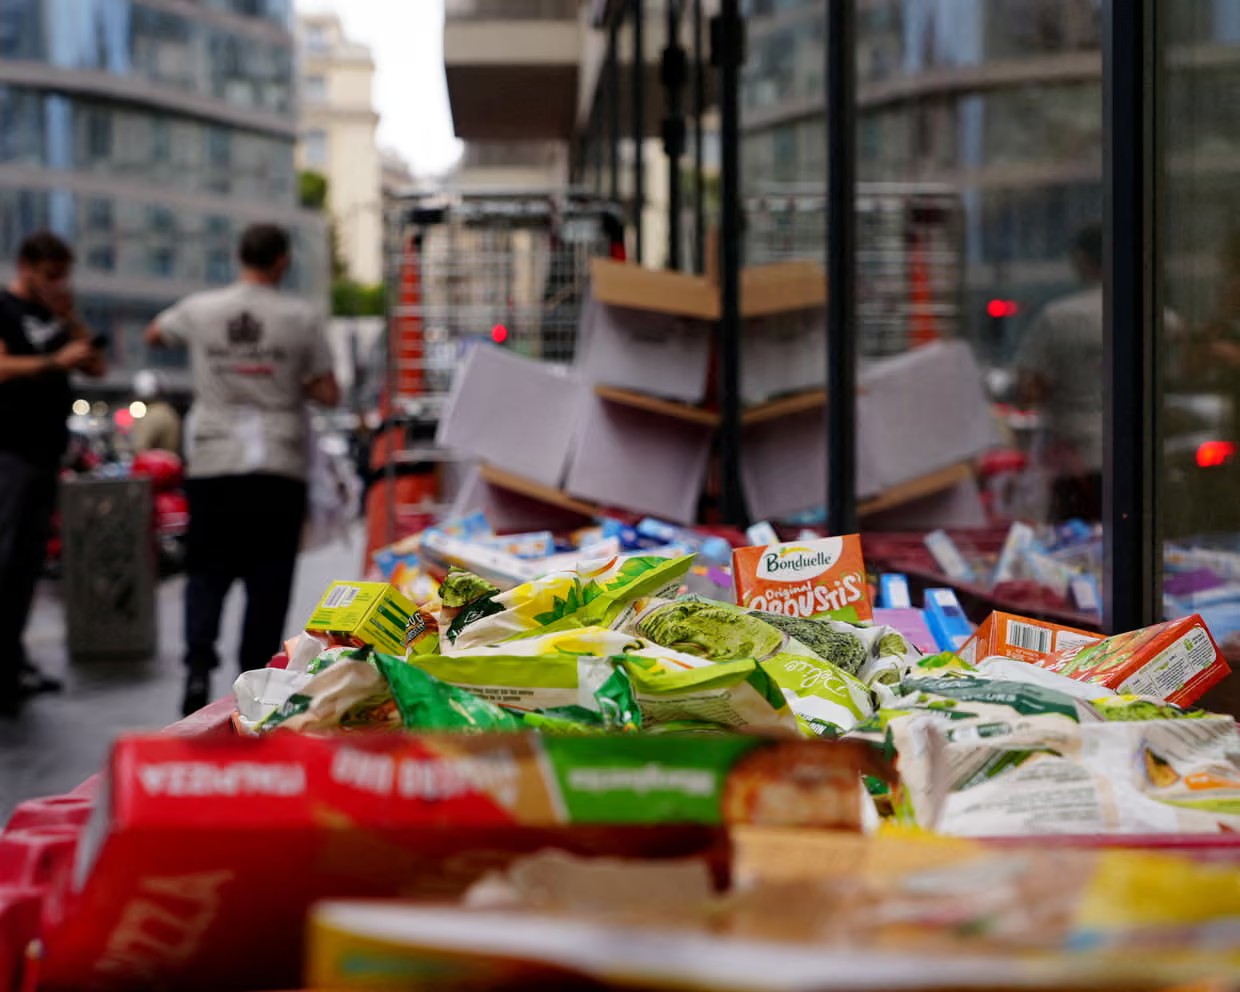
Коробки с испорченными продуктами у магазина Intermarché в Париже в прошлом месяце после кибератаки, которая могла быть пробным запуском перед атакой на этой неделе
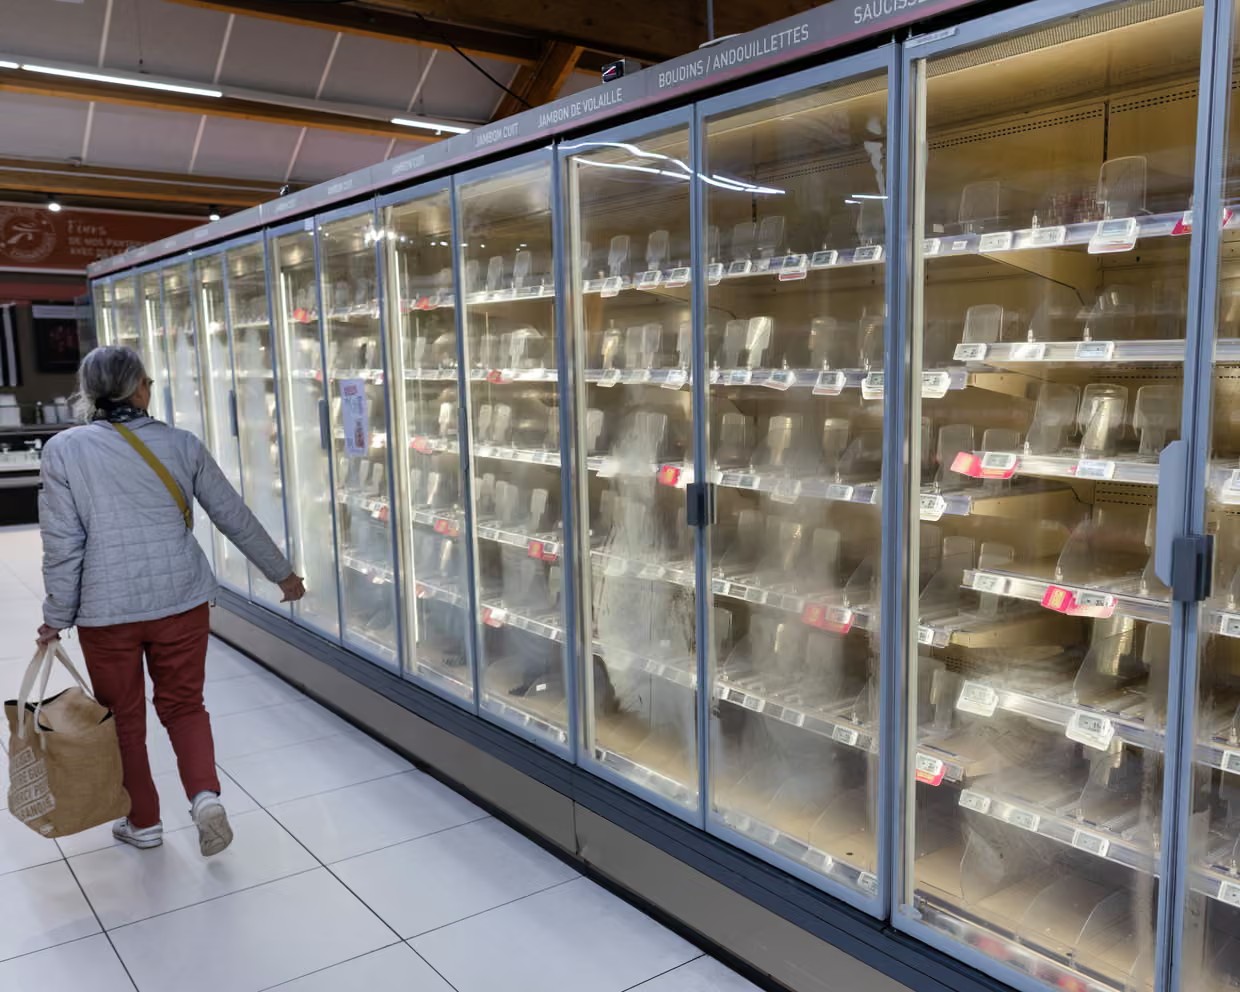
По словам экспертов, эти взломы напоминают об уязвимости повседневных предметов с доступом в интернет
Источник: theguardian.com
Источник: theguardian.com
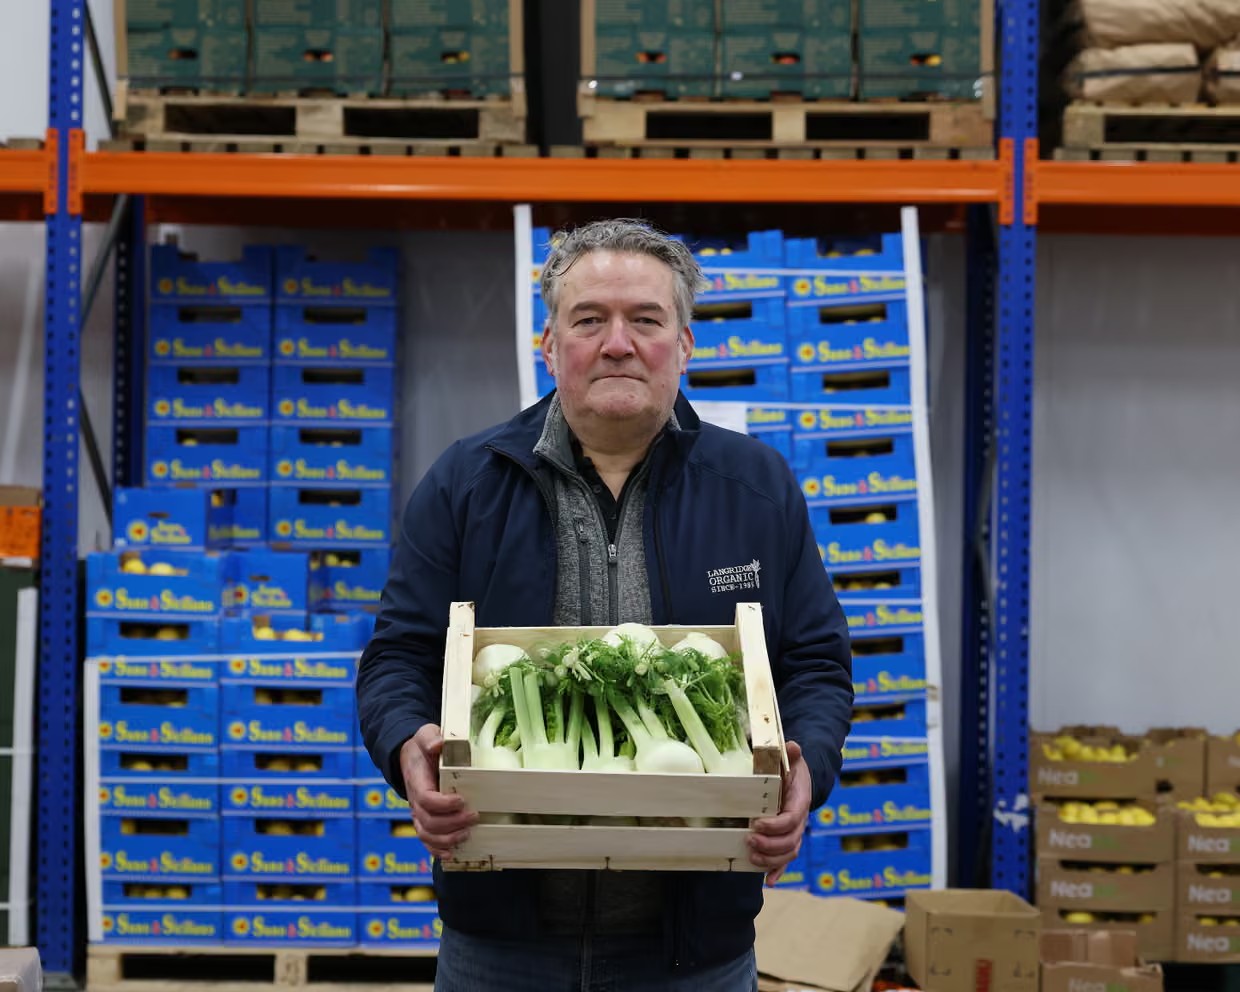
Алекс Пирс говорит, что теперь понимает: систему мониторинга холодильника придётся обновить
Источник: theguardian.com
Геополитика расширяет поле угроз
Киберугрозы исходят не только от преступных группировок, которые шифруют файлы жертв и требуют криптовалюту за их разблокировку. Государства тоже действуют на киберфронте. Особое беспокойство вызывает гибридная кампания России против Европы.
В прошлом месяце правительство Великобритании запустило кампанию Be Ready и призвало граждан запастись едой на три дня и до девяти литров бутилированной воды на случай погодной, кибернетической или другой серьёзной чрезвычайной ситуации. Министр обороны Уэс Стритинг заявил, что стране нужно готовиться к угрозе «терроризма, поддерживаемого государством», направленного против повседневной инфраструктуры.
Геополитическая обстановка, ярким примером которой служит кампания гибридной войны России против Европы, сделала киберфронт особым поводом для беспокойства
Источник: theguardian.com
Глава компании Lupovis, занимающейся кибербезопасностью, Ксавье Беллекен считает, что в атаках на холодильники есть признаки российских операций, хотя уверенности в этом нет. Его стартап установил «приманки» — ловушки для хакеров, имитировавшие те же контроллеры холодильников, которые атаковали в Европе. Среди использованных злоумышленниками методов было подключение через интернет-провайдеров, терпимых к вредоносной активности. По словам Беллекена, такой подход применяли и в операциях, связанных с Россией.
В Финляндии недавние атаки не стали неожиданностью: специалисты и чиновники считают их частью тенденции, которая усиливается уже несколько лет. Страна имеет с Россией границу протяжённостью 1 340 км (832 мили). После вторжения России в Украину в 2022 году число кибератак разного рода выросло. В прошлом году Национальный центр кибербезопасности Финляндии зафиксировал почти 21 000 инцидентов при населении менее 6 млн человек. В 2022 году их было около 13 000.
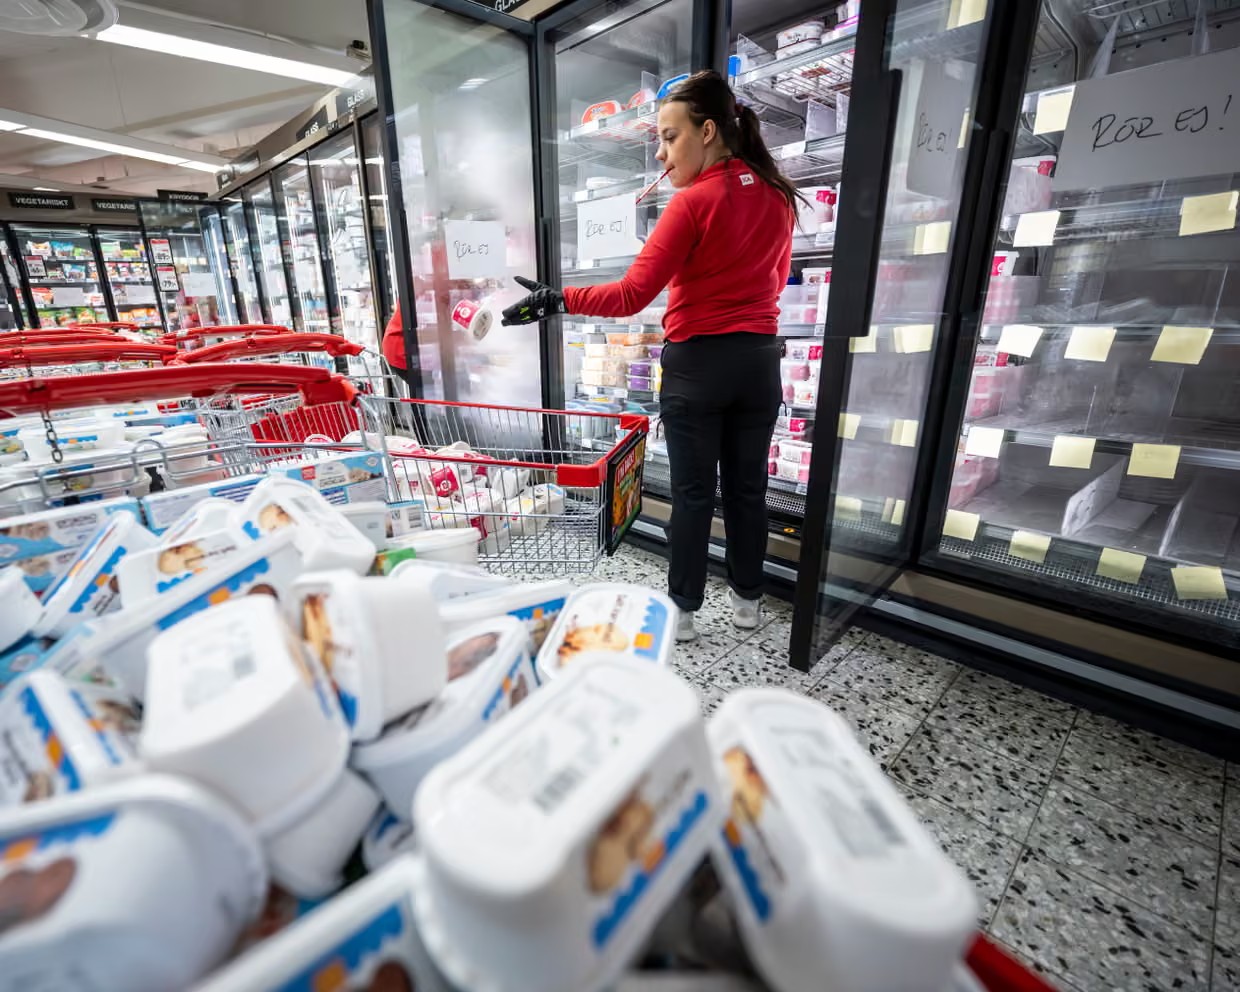
Морозильники в супермаркете в Швеции опустели после того, как температура достигла 50 °C
Источник: theguardian.com
В этом году хакеры получили доступ к 50 000 мобильных телефонов финского правительства. Годом ранее они вывели из строя сайт Министерства обороны страны. Рост киберугроз наблюдается по всей Европе и в странах НАТО, но особенно заметен у государств, граничащих с Россией.
Вице-президент хельсинкской компании WithSecure Самули Бергстрём связывает усиление атак не только с Россией, но и с развитием ИИ. Он также обратил внимание на подключённые к интернету устройства: злоумышленники часто атакуют всё, что видят в сети. По его словам, любое такое устройство следует считать потенциальной целью.
Бергстрём и другие эксперты подчеркнули, что российские государственные хакеры — не единственные участники атак и не обязательно самые технически подготовленные. В мире действует обширная скрытая экономика взломов: одни хакеры занимаются этим по политическим причинам, другие — ради денег. У многих есть связи с государствами, в том числе с Россией и Ираном, но эти связи могут быть неформальными, из-за чего чиновникам трудно точно установить мотив конкретной атаки.
Возможности восстановления
Киберпреступники становятся лучше подготовлены и располагают большими ресурсами: им проще находить слабые места и использовать их. Это вызывает опасения, что в разгар зимы может отключиться электросеть целой страны или остановиться торговля.
Финляндия и большинство европейских государств подготовили планы на случай сбоев в платёжных системах или атак на электросети. Но кибератака действует иначе, чем физическое нападение. Удар по электростанции может оставить сеть без электричества на месяцы и дольше: на замену трансформаторов можно ждать годами. Программы обычно можно исправить обновлением, а устройство — отключить от интернета.
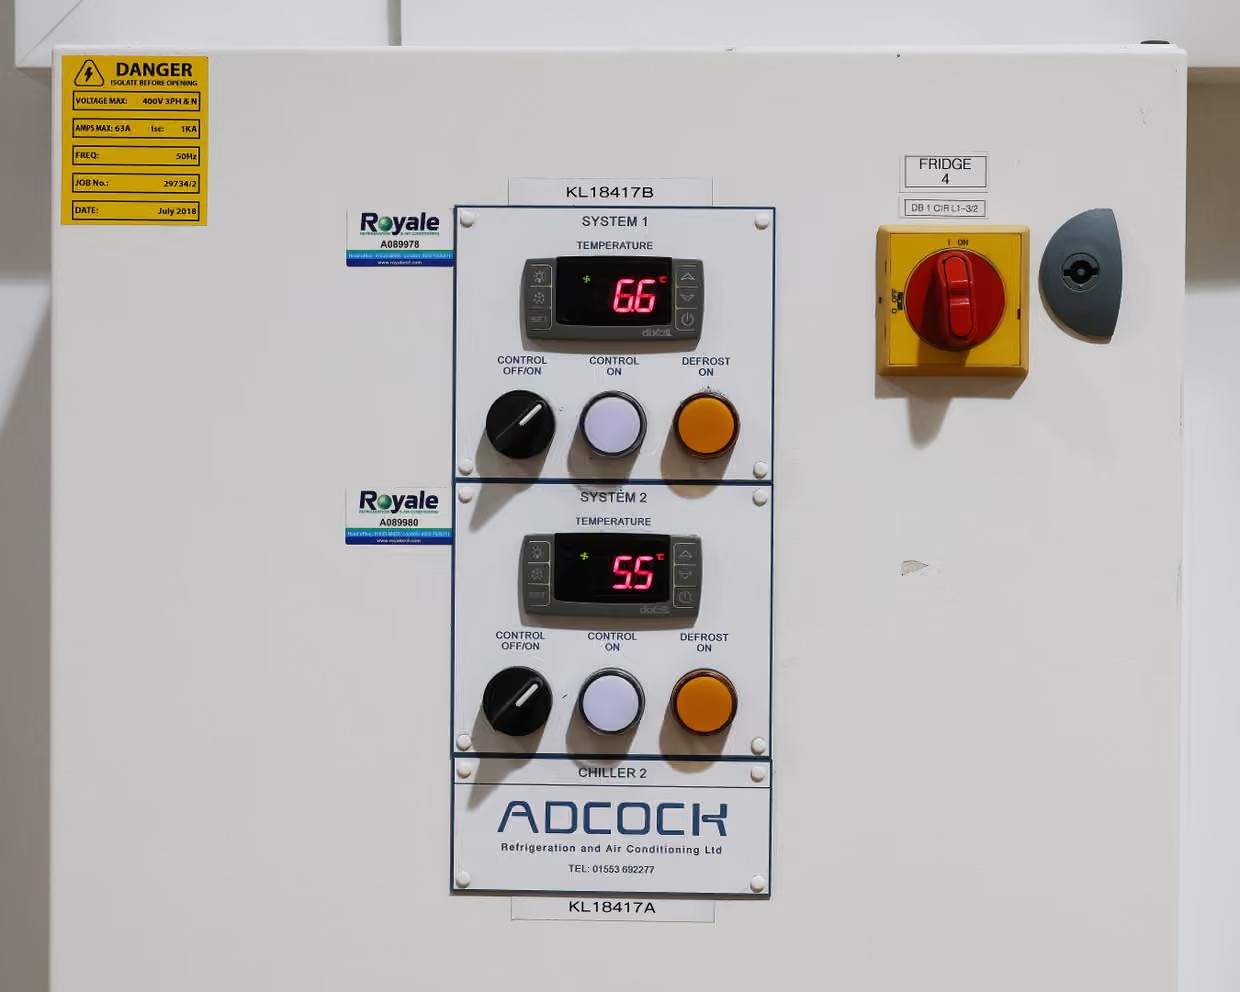
Панель управления холодильником на складе Алекса Пирса в Лондоне. Он пока не подключил обратно интернет-кабель, но говорит, что в остальном на его бизнесе это не сказалось
Источник: theguardian.com
По словам некоторых чиновников, государственным хакерам может быть важен не столько физический ущерб, сколько психологический эффект. Холодильники, превратившиеся в печи, или взломанный банк крови запоминаются надолго. При этом уязвимости, использованные в таких атаках, вероятно, уже устранили, а повторить точно такую же атаку преступникам может не удастся. Но остаются другие слабые места и устаревшие системы. Бергстрём подчёркивает, что атаки происходят всё чаще и продолжаются.
Пирс пока не подключил интернет-кабель обратно. При этом он сообщил, что бизнес Langridge Organic в остальном не пострадал. Даже после взлома холодильников во Франции в прошлом месяце он не ожидал, что его компания станет следующей целью.
По оценке Dataist, рост числа найденных уязвимостей ещё не означает такого же роста успешных атак: часть слабых мест связана с устаревшими системами, которые можно обновить или отключить от сети. Но на примере холодильников видно, что интернет-подключение превращает обычное оборудование в удалённо доступную цель, а последствия сбоя могут затронуть не только данные, но и работу бизнеса.
Читайте также
 По меморандуму разведки США, руководителя Megaspeed завербовали следить за главой Nvidia
 Модели решений вроде Jev не объясняют свои ответы — контекст приходится задавать вам
 ИИ-аудиторы находят большинство нарушений агентов, но заваливают проверяющих ложными тревогами — новое исследование
 Помните, как начальники заставляли сотрудников пользоваться ИИ? Теперь они понимают, что совершили серьёзную ошибку
 «Крестный отец ИИ» призывает готовиться к вызванному ИИ блэкауту масштаба Чернобыля
 Кто мешает роботам Uber Eats развозить еду по тротуарам: женщина против рободоставки
 Государственная пропаганда в некоторых китайских ИИ-моделях — лишь «тонкий слой», который снимает дообучение
 Девять ИИ-агентов взялись за самостоятельные исследования по открытым вопросам нацлабораторий США — ни один не прошёл экспертную проверку
 Гонка вооружений за дата-центры в Юго-Восточной Азии ставится на паузу
 Приложения для ухаживающих за близкими подключают ИИ — но этого может быть мало
 ИИ-дата-центр в Ланаркшире полностью перейдёт на электричество из национальной сети, несмотря на заявления о возобновляемой энергии
 Crusoe продала Google проблемный проект дата-центра в Вайоминге
 OpenAI, по сообщениям, привлекла ещё $11 млрд при оценке в $1,25 трлн
 В США трём мужчинам предъявили обвинения в использовании ИИ, чтобы выдавать себя за генеральных директоров и похитить миллионы долларов
 Meta представила Spaces — новый способ работать вместе с агентом Muse
 В интернете обнаружили сотни общедоступных хакерских инструментов Artex с ИИ
 Активисты проникли на стройку дата-центра Microsoft в Амстердаме
 Бесплатные китайские ИИ-модели пугающе хорошо справляются со взломом
 Inkling 2 Small от Thinking Machines претендует на звание лучшей западной модели с открытыми весами
 Underdog показала в новой демоверсии речевую модель размером 32 МБ
Ежедневные новости об ИИ
Каждый день отбираем важные новости об ИИ и рассказываем главное — без хайпа и воды. Если хотите понимать, что происходит в ИИ раньше остальных, — подписывайтесь.
Только важное — каждый день
В Telegram